


По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%).

Американские пользователи также чаще остальных сталкивались с вредоносными вложениями в нежелательной корреспонденции, а в России зарегистрировано наибольшее количество срабатываний системы «Антифишинг».

В прошлом году злоумышленники ожидаемо эксплуатировали громкие события: смерть знаменитостей, военные действия и международные спортивные мероприятия – к примеру, в связи с чемпионатом мира по футболу был зарегистрирован всплеск фишинга и спам-рассылок в Бразилии. Распространение получил ряд трюков для обхода фильтров: размещение рекламного текста в письме в графическом виде или вставка фрагментов художественных произведений и статей Википедии в конец письма – все это повышает правдоподобность сообщения для систем детектирования. Также в 2014 году спамеры стали чаще предлагать услуги по доставке рекламы посредством SMS и популярных мессенджеров (WhatsApp, Viber и прочие). Заказчиков подобных услуг ищут с помощью традиционных почтовых спам-рассылок, и количество такой рекламы тоже растет.

Среди вредоносных вложений чаще всего встречалась фишинговая html-страница с формой для ввода конфиденциальных данных, которые затем направлялись злоумышленникам. На втором месте – червь Bagle, собирающий почтовые контакты жертвы и далее рассылающий себя по ним, а за ним – троянец Redirector, перенаправляющий пользователя на мошеннический сайт. При этом наибольшая доля срабатываний почтового антивируса зарегистрирована в США (9,8%), за которыми следуют Великобритания (9,6%) и Германия (9,2%).


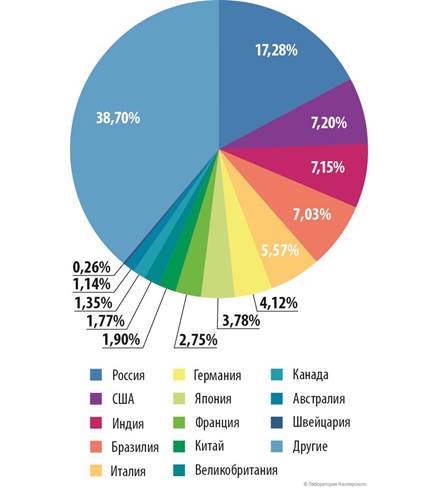
Распределение фишинговых атак по странам, 2014 год


В рейтинге наиболее часто атакуемых фишерами стран лидирует Россия (17,28%) – за год ее доля увеличилась на 6 пунктов. При этом лидер прошлого года, США (7,2%), потерял почти 24 пункта и сместился на второе место. В 42,6% таких атак мошенники прикрывались именами интернет-порталов, что отличается от ситуации в 2013-м году, когда чаще всего использовались названия социальных сетей.

«Доля спама в почте продолжает снижаться, но это не повод терять бдительность. Мы наблюдаем тенденцию уменьшения традиционных рекламных писем на фоне увеличения доли опасного мошеннического и вредоносного спама. Полагаем, что в этом году станет еще больше хорошо подделанных писем и сообщений, в которых злоумышленники будут пробовать применить новые трюки. Чтобы не попасться на них, рекомендуем установить надежное защитное решение класса Internet Security, которое оградит ваш почтовый ящик от нежелательной корреспонденции», – советует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%)." />

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru