


Банковские счета пользователей WhatsApp под угрозой

Банковские счета пользователей WhatsApp под угрозой

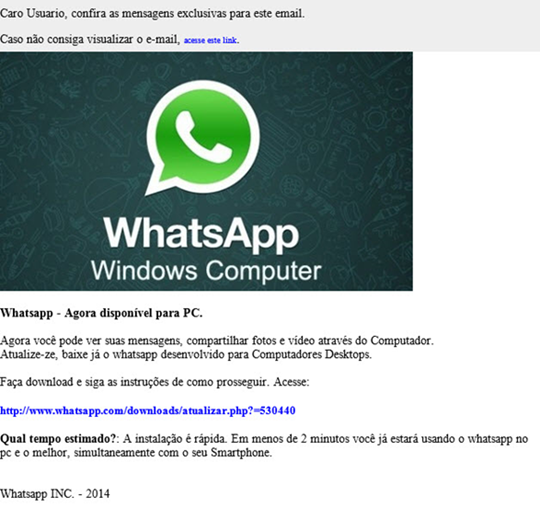
Международная антивирусная компания ESET предупреждает о новой атаке на пользователей WhatsApp. Под видом веб-версии мессенджера распространяется троян. Злоумышленники рассылают по электронной почте письма с приглашением скачать десктопное приложение WhatsApp Web, выпущенное производителем в конце января 2015 г. Обращаясь к пользователям, мошенники используют методы социальной инженерии. 

Письма содержат ссылку, якобы ведущую на официальный сайт WhatsApp. На самом деле по клику пользователь переходит на другую площадку, где скачивает исполняемый файл WhatsAppInstall.exe. Под этим названием скрывается троян-загрузчик Win32/TrojanDownloader.VB.QRM.


Письмо содержит поддельную ссылку на скачивание веб-версии WhatsApp


После установки троян загружает на инфицированный компьютер другую вредоносную программу. Антивирусные продукты ESET NOD32 детектируют ее как Win32/Spy.Banker.ABOD – шпионское ПО, предназначенное для кражи аутентификационных данных онлайн-банкинга. 

Специалистами вирусной лаборатории ESET установлено, что данная вредоносная программа создана в Бразилии. При этом атаки злоумышленников могут быть направлены и на пользователей из других стран. 

Это не первая попытка киберпреступников воспользоваться популярностью мессенджера WhatsApp, число пользователей которого в январе 2015 г. превысило 700 млн человек. Например, в ноябре 2014 г. мошенники массово подписывали жертв на платные SMS-сервисы.

Эксперты ESET рекомендуют игнорировать подозрительные письма, проверять названия веб-сайтов в адресной строке браузера и загружать ПО только на официальных площадках. 

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru