


Банковские счета пользователей WhatsApp под угрозой

Банковские счета пользователей WhatsApp под угрозой

Международная антивирусная компания ESET предупреждает о новой атаке на пользователей WhatsApp. Под видом веб-версии мессенджера распространяется троян. Злоумышленники рассылают по электронной почте письма с приглашением скачать десктопное приложение WhatsApp Web, выпущенное производителем в конце января 2015 г. Обращаясь к пользователям, мошенники используют методы социальной инженерии. 

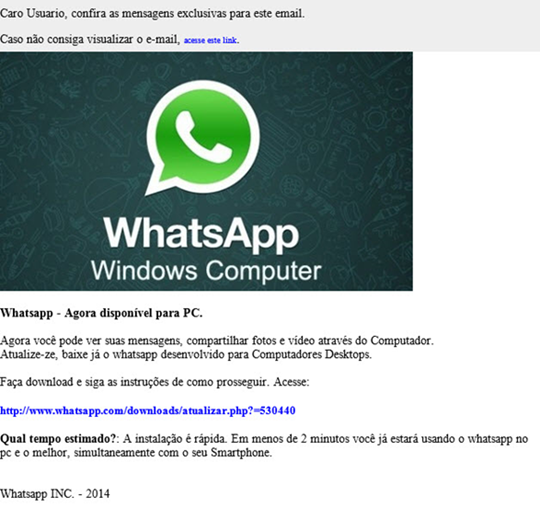
Письма содержат ссылку, якобы ведущую на официальный сайт WhatsApp. На самом деле по клику пользователь переходит на другую площадку, где скачивает исполняемый файл WhatsAppInstall.exe. Под этим названием скрывается троян-загрузчик Win32/TrojanDownloader.VB.QRM.


Письмо содержит поддельную ссылку на скачивание веб-версии WhatsApp


После установки троян загружает на инфицированный компьютер другую вредоносную программу. Антивирусные продукты ESET NOD32 детектируют ее как Win32/Spy.Banker.ABOD – шпионское ПО, предназначенное для кражи аутентификационных данных онлайн-банкинга. 

Специалистами вирусной лаборатории ESET установлено, что данная вредоносная программа создана в Бразилии. При этом атаки злоумышленников могут быть направлены и на пользователей из других стран. 

Это не первая попытка киберпреступников воспользоваться популярностью мессенджера WhatsApp, число пользователей которого в январе 2015 г. превысило 700 млн человек. Например, в ноябре 2014 г. мошенники массово подписывали жертв на платные SMS-сервисы.

Эксперты ESET рекомендуют игнорировать подозрительные письма, проверять названия веб-сайтов в адресной строке браузера и загружать ПО только на официальных площадках. 

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru