


52% родителей не воспринимают кибербуллинг всерьез

52% родителей не воспринимают кибербуллинг всерьез

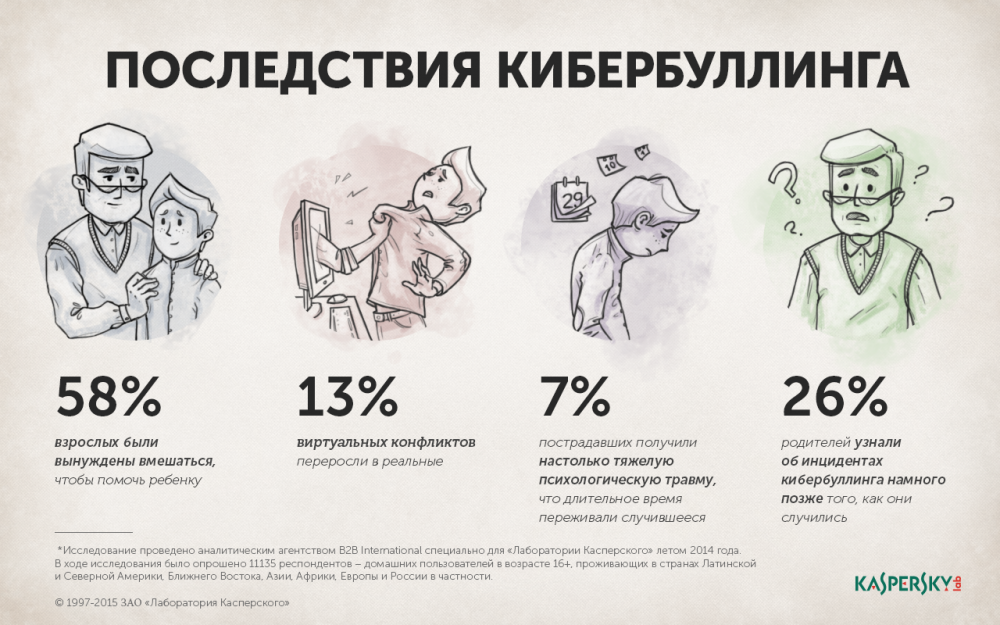
Лишь половина родителей (48%) волнуется, что их дети могут стать жертвой кибербуллинга – об этом говорят результаты совместного исследования «Лаборатории Касперского» и независимого агентства B2B International. Их опасения не беспочвенны – в России последствия подобных инцидентов настолько серьезны, что 58% взрослых вынуждены вмешиваться, чтобы помочь ребенку.

Под относительно новым словом «кибербуллинг» понимают унижение или травлю в Интернете. Из-за того, что угроза появилась не так давно, далеко не все родители осведомлены о ней и считают ее опасной. По этой причине они не принимают меры, чтобы оградить от возможных проблем своих детей. Так, 14% опрошенных в России сказали, что они «подружились» со своими детьми в социальных сетях, а следят за онлайн-активностью своих чад лишь 33%. Только 26% родителей рассказывают своим детям об угрозах в Сети, а еще меньше взрослых используют специальное ПО, которое позволяет отсеивать нежелательный для ребенка контент или ограничивать время, проводимое им в Сети. Каждый же пятый родитель вообще не применяет ни одну из указанных мер.

Сами дети неохотно рассказывают, что стали жертвой агрессии в Интернете – согласно исследованию, четверть родителей узнали о подобных инцидентах намного позже того, как они произошли. Особенно опасно, когда виртуальная травля перерастает в реальную – с этим сталкивались 13% опрошенных. Но и без того последствия могут быть крайне негативными – в России 7% пострадавших получали настолько тяжелую психологическую травму, что длительное время переживали случившееся.


Евгений Касперский прокомментировал проблему: «К большому сожалению, Интернет облегчает и упрощает не только нормальное общение между людьми. Сегодня все больше молодых людей становятся жертвами целых кампаний травли в онлайн-пространстве. Это крайне тяжелый, травматический опыт, и мы хотели бы внести свой вклад в борьбу с таким отвратительным явлением. Именно поэтому мы участвуем в разнообразных исследованиях в этой сфере, а также запускаем особый портал, где родители и подростки смогут найти информацию и – пройти тренинги, чтобы научиться обращаться с подобной проблемой».

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru