


Самыми уязвимыми ОС названы Maс OS X, iOS и Linux

Самыми уязвимыми ОС названы Mac OS X, iOS и Linux

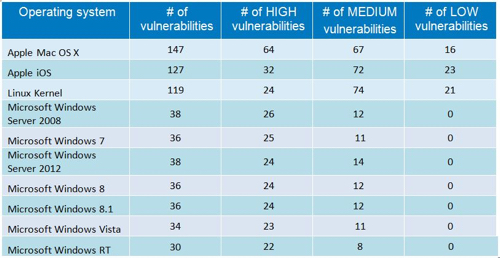
Самыми «дырявыми» операционными системами названы Apple Mac OS X и iOS. Это следует из отчета, подготовленного компанией GFI. Она специализируется на защите корпоративных сетей от информационных угроз. Согласно GFI, первое место по количеству уязвимостей заняло семейство операционных систем Apple OS X для настольных компьютеров и ноутбуков.

На втором месте другая ОС компании Apple — iOS, для мобильных устройств. Третье место заняло все семейство операционных систем на ядре Linux.

Далее в списке GFI следуют операционные системы Microsoft Windows. Таким образом, Windows не входит в первую тройку самых «дырявых» систем, согласно методологии GFI.

Важно отметить, однако, что аналитики GFI не стали выделять отдельные версии Apple OS X, iOS и Linux, а привели общее количество уязвимостей для этих семейств, в то время как в случае с Windows количество уязвимостей было приведено по отдельности для каждой версии, передает cnews.ru.

Если же объединить все приведенные в таблице версии Windows, то общее количество уязвимостей в этом семействе составит 248, и Windows окажется на первом месте с большим отрывом от OS X. Настольная ОС компании Apple, в свою очередь, займет второе место, а Linux не войдет в первую тройку.

В компании GFI не объяснили, почему рейтинг составлен таким способом.

В таблице GFI также приведены критические уязвимости, уязвимости среднего и низкого уровней опасности. По количеству критических дыр первое место занимает, согласно методологии GFI, опять же Apple OS X, второе — iOS, а третье — Windows Server 2008, а не Linux.


Количество новых уязвимостей в 2014 г. в операционных системах


По количеству уязвимостей низкого уровня опасности первое место принадлежит мобильной iOS компании Apple, используемой в iPhone, iPad и iPod touch. Второе место — Linux, третье — OS X. Примечательно, что, согласно методологии GFI, ни одна версия Windows не содержит уязвимости низкого уровня опасности.


Количество вносимых в базу данных NVD уязвимостей по годам


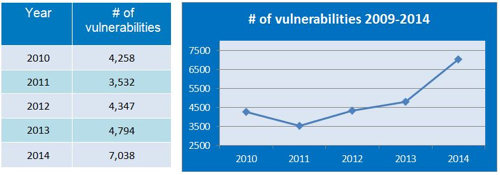
Данные компания берет из национальной базы данных уязвимостей в программном обеспечении, National Vulnerability Database (NVD). В 2014 г. она была пополнена 7038 записями, то есть примерно по 19 уязвимостей на каждый день прошедшего года. Из них 24% носили критический характер.

Для сравнения, в 2013 г, в NVD была внесена информация о 4794 уязвимостях, а в 2012 г. — о 4347. Аналитики указывают на рост количества обнаруживаемых уязвимостей в последние три года. При этом в 2014 г. рост приобрел экспоненциальный характер. С чем это связано, аналитики не объясняют.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru