


Самыми уязвимыми ОС названы Maс OS X, iOS и Linux

Самыми уязвимыми ОС названы Mac OS X, iOS и Linux

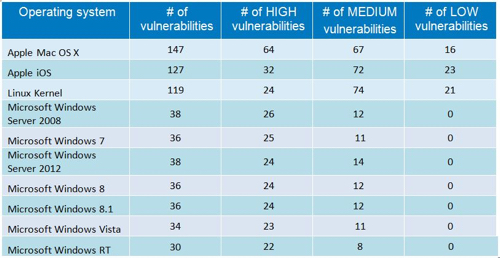
Самыми «дырявыми» операционными системами названы Apple Mac OS X и iOS. Это следует из отчета, подготовленного компанией GFI. Она специализируется на защите корпоративных сетей от информационных угроз. Согласно GFI, первое место по количеству уязвимостей заняло семейство операционных систем Apple OS X для настольных компьютеров и ноутбуков.

На втором месте другая ОС компании Apple — iOS, для мобильных устройств. Третье место заняло все семейство операционных систем на ядре Linux.

Далее в списке GFI следуют операционные системы Microsoft Windows. Таким образом, Windows не входит в первую тройку самых «дырявых» систем, согласно методологии GFI.

Важно отметить, однако, что аналитики GFI не стали выделять отдельные версии Apple OS X, iOS и Linux, а привели общее количество уязвимостей для этих семейств, в то время как в случае с Windows количество уязвимостей было приведено по отдельности для каждой версии, передает cnews.ru.

Если же объединить все приведенные в таблице версии Windows, то общее количество уязвимостей в этом семействе составит 248, и Windows окажется на первом месте с большим отрывом от OS X. Настольная ОС компании Apple, в свою очередь, займет второе место, а Linux не войдет в первую тройку.

В компании GFI не объяснили, почему рейтинг составлен таким способом.

В таблице GFI также приведены критические уязвимости, уязвимости среднего и низкого уровней опасности. По количеству критических дыр первое место занимает, согласно методологии GFI, опять же Apple OS X, второе — iOS, а третье — Windows Server 2008, а не Linux.


Количество новых уязвимостей в 2014 г. в операционных системах


По количеству уязвимостей низкого уровня опасности первое место принадлежит мобильной iOS компании Apple, используемой в iPhone, iPad и iPod touch. Второе место — Linux, третье — OS X. Примечательно, что, согласно методологии GFI, ни одна версия Windows не содержит уязвимости низкого уровня опасности.


Количество вносимых в базу данных NVD уязвимостей по годам


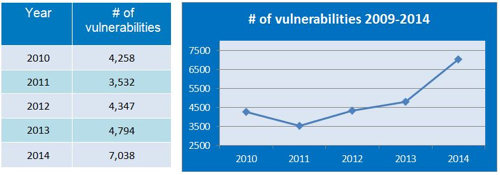
Данные компания берет из национальной базы данных уязвимостей в программном обеспечении, National Vulnerability Database (NVD). В 2014 г. она была пополнена 7038 записями, то есть примерно по 19 уязвимостей на каждый день прошедшего года. Из них 24% носили критический характер.

Для сравнения, в 2013 г, в NVD была внесена информация о 4794 уязвимостях, а в 2012 г. — о 4347. Аналитики указывают на рост количества обнаруживаемых уязвимостей в последние три года. При этом в 2014 г. рост приобрел экспоненциальный характер. С чем это связано, аналитики не объясняют.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru