


Google решила отказаться от captcha-тестов для выявления ботов

Google решила отказаться от captcha-тестов для выявления ботов

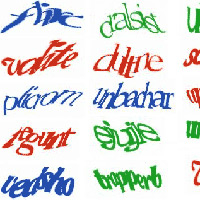
Компания Google решила отказаться от традиционного теста CAPTCHA, который призвал различить реальных пользователей и ботов за счет распознавания искаженного текста на картинке. Об этом говорится в сообщении Google. «В течение многих лет мы просили пользователей доказать, что они не роботы, путем распознавания искаженного текста и ввода его в диалоговое окно.

Однако теперь мы решили, что гораздо проще напрямую спросить пользователей, являются ли они роботами», — говорится в блоге Google. Новая система при выполнении сценария, где пользователю нужно подтвердить свою «человечность», требует от него поставить галочку рядом с утверждением «Я не робот».

В результате пользователю в большинстве случаев не нужно разгадывать раздражающие CAPTCHA-тесты. Данный интерфейс использует продвинутые технологии распознавания ботов, мониторя активность пользователя до, в момент и после проставления галочки. Однако полностью отказаться от «капчи» у Google пока не получилось. Если система анализа рисков даже после простановки галочки не может дифференцировать реального человека от бота, в окне проверки появится привычный CAPTCHA-тест, передает uinc.ru.

На мобильных, где прочитать искаженный текст еще труднее, в качестве дополнительной проверки от пользователя может потребоваться отметить картинки, соответствующие заданной теме. Помимо собственных сервисов Google, подобная технология может использоваться на сторонних ресурсах, внедривших соответствующий новый API от Google. В числе первых оказались сайты Snapchat, WordPress и других популярных сервисов.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru