


За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

Согласно совместному исследованию «Лаборатории Касперского» и агентства B2B International, в России доля компаний, столкнувшихся с внешними киберугрозами за последние 12 месяцев, выросла и вплотную приблизилась к 100%. Самой значимой внешней угрозой по-прежнему являются вредоносные программы – именно они стали причиной инцидентов у 77% респондентов.

Второй по опасности внешней угрозой компании указали спам – с неприятными последствиями получения нежелательной корреспонденции столкнулись 74% респондентов. Это неудивительно, так как зачастую спам содержит вложения тех же вредоносных программ, запуск которых на незащищенной машине влечет за собой утечку информации. Среди главных изменений стоит отметить рост показателя DDoS-атак: в этот раз под удар попали 18% компаний, что на 5 пунктов больше, чем в прошлом году. Также существенно выросла доля корпоративного шпионажа – в основном за счет сильного увеличения доли подобных инцидентов в больших организациях до 32%.


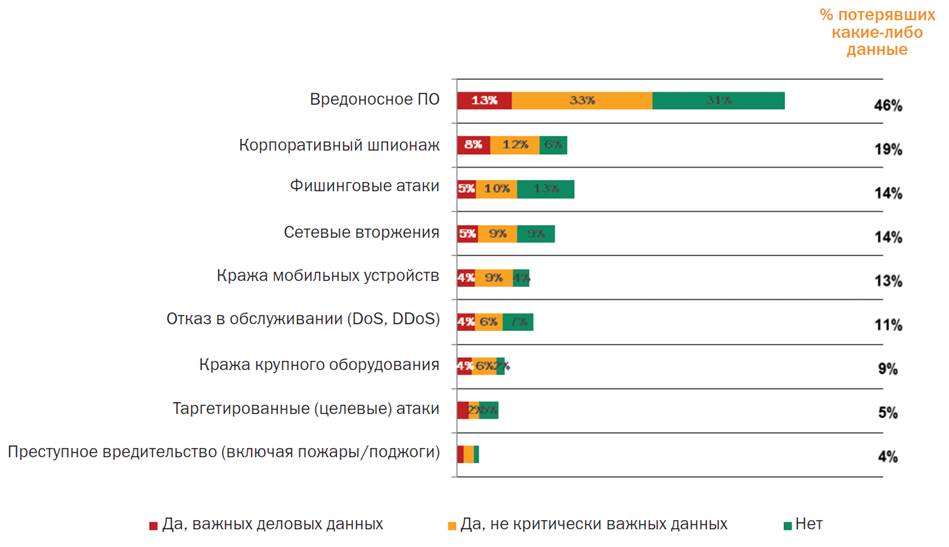
Доля инцидентов утечки ценной информации в результате успешной атаки


Одним из основных последствий успешной кибератаки, вне зависимости от ее типа, становится потеря организацией важной информации. Согласно исследованию, в этом году успешность внешних атак возросла: четверть респондентов сообщили, что теряли данные за последние 12 месяцев. При этом атаки с использованием вредоносных программ являются не только самыми распространенными, но и самыми ощутимыми: они приводили к утечке бизнес-информации в 46% случаев. Еще в 19% инцидентов потери данных происходили в результате промышленного шпионажа, а в 14% случаев компании теряли информацию из-за фишинговых атак.

«Мы наблюдаем, что с каждым годом злоумышленники находят новые способы выполнить атаку, и их усилия окупаются сполна. Помимо традиционных вредоносных программ их арсенал пополняется инструментами для DDoS-атак и сетевых вторжений, что приводит не только к увеличению доли атакованных компаний, но также и к повышению вероятности успеха каждой попытки. Защищаться от каждого трюка киберпреступников по отдельности – неэффективно. Со своей стороны, мы рекомендуем полноценную корпоративную платформу безопасности, которая обеспечит оптимальную защиту не только от распространенных трюков злоумышленников, но также и тех, которые станут популярными в будущем», – комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России, странах Закавказья и Средней Азии.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru