


Власти США шпионят за своими гражданами с помощью фальшивых базовых станций

Власти США шпионят за своими гражданами с помощью фальшивых базовых станций

Служба судебных приставов США, начиная с 2007 г. наблюдает за гражданами своей страны с помощью фальшивых базовых станций сотовой связи, сообщила газета Wall Street Journal, сославшаяся на собственные источники в правоохранительных органах.

Как пишет издание, изначально программа слежки была разработана службой приставов (маршалов) для слежки за подозреваемыми в тяжелых преступлениях, в частности, в убийствах и торговле наркотиками, однако сейчас под ее действие подпали десятки тысяч обычных американцев, передает safe.cnews.ru.

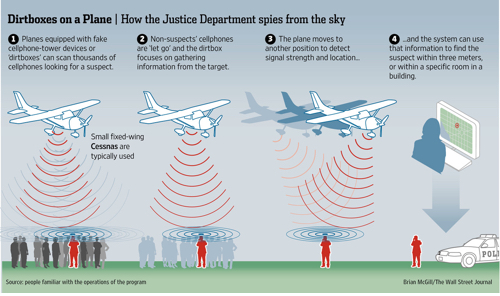
Технология слежки через мобильники основана на использовании легких самолетов Cessna, на бортах которых установлены устройства, известные под кодовым названием Boeing, способные имитировать работу базовых станций американских сотовых операторов.

Мобильные телефоны, попадая в зону действия таких устройств, распознают их, как базовую станцию с лучшим и самым мощным сигналом из всех доступных, и сотовые телефоны стараются подключиться к этим поддельным БС.

Фальшивые базовые станции Boeing позволяют установить местоположение подключившихся к ним сотовых телефонов с точностью до трех метров. При необходимости оборудование способно блокировать телефонный сигнал, а также копировать содержащиеся на мобильнике пользовательские данные, утверждает газета.

Предполагается, что службу судебных приставов США интересуют лишь данные абонентов, причастных к расследованиям, однако, поскольку регистрация мобильников в БС на самолетах происходит в массовом порядке, при пролетах над населенными местами к ним подключаются десятки тысяч телефонов. Источники Wall Street Journal утверждают, что с помощью самолетов с фальшивыми базовыми станциями уже были задержаны несколько убийц и наркодилеров, имена которых не раскрываются.


Схема работы системы шпионских Cessna, опубликованная в Wall Street Journal


Самолеты Cessna, совершающие полеты с фальшивыми базовыми станциями, базируются не менее чем в пяти американских аэропортах, дальность их полета позволяет покрыть практически всю территорию США, сообщает Wall Street Journal. Их вылеты совершаются на регулярной основе.

Стоит заметить, что Минюст США, которому подведомственна служба судебных приставов, не подтвердил и не опроверг журналистам Wall Street Journal опубликованую ими информацию о самолетах Cessna с поддельными БС.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru