


Вирус Эбола начинает распространяться через спам

Вирус Эбола начинает распространяться через спам

В сентябре доля нежелательной корреспонденции в глобальном почтовом трафике по подсчетам «Лаборатории Касперско го»  составила  66,5%, что на 0,7 пункта ниже показателя в августе. При этом с окончанием сезона отпусков отмечено существенное снижение количества срабатываний модуля антифишинга по сравнению с предыдущим месяцем – на 42,5%.

В сентябре с политических событий на Украине мошенники переключились на проблемы здравоохранения, в частности на вирус Эбола, создавая с помощью этой горячей темы новые сюжеты для «нигерийских» писем. Спамеры использовали не только хорошо обкатанные легенды, но и достаточно необычные выдуманные истории – так, в письме от якобы богатой жительницы Либерии, умирающей от лихорадки Эбола, говорилось о желании отдать безвозмездно более 1,5 миллиона долларов получателю с условием последующей передачи денег благотворительным организациям. Текст был нетипичным для «нигерийских» писем: очень подробным и содержащим объяснения сложившейся ситуации – все для того, чтобы получатель поверил в достоверность рассказа и вступил в переписку с мошенниками. Также в сентябре зафиксированы рассылки с рекламой различных способов заработка и, традиционно, всплеск писем с различными предложениями к новогодним праздникам.

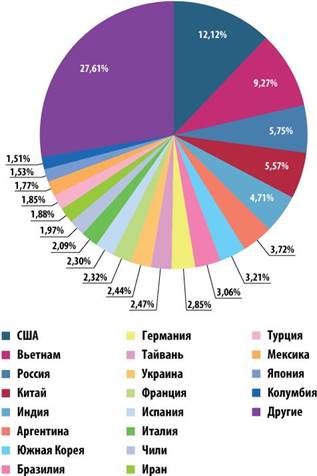
В глобальном рейтинге стран-источников спама лидирующую позицию сохранили за собой США (12%), однако по сравнению с прошлым месяцем их доля уменьшилась на 4 пункта. На второе место с четвертого поднялся Вьетнам с долей 9,3%. На третьем месте – Россия (5,8%), сместившаяся на одну позицию вниз, но оставшаяся лидером в Рунете (18,8%).


Глобальный рейтинг стран-источников спама в сентябре


С окончанием сезона отпусков и восстановлением деловой активности количество фишинговых атак снизилась – на 42,5%. При этом 37% срабатываний относятся к финансовому фишингу – имитация уведомлений от банков и финансовых организаций, поддельные страницы банков и платежных систем, что несколько больше, чем в прошлом месяце.

«Мошенников интересуют, прежде всего, деньги пользователей, и спамеры – не исключение. Для монетизации своих рассылок, они используют множество хитрых приемов, постоянно обновляют и совершенствуют их. Мы рекомендуем поставить надежное защитное решение класса Internet Security, чтобы забыть не только о спаме, но и о других опасностях в Интернете», – отмечает Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru