


Вирус Эбола начинает распространяться через спам

Вирус Эбола начинает распространяться через спам

В сентябре доля нежелательной корреспонденции в глобальном почтовом трафике по подсчетам «Лаборатории Касперско го»  составила  66,5%, что на 0,7 пункта ниже показателя в августе. При этом с окончанием сезона отпусков отмечено существенное снижение количества срабатываний модуля антифишинга по сравнению с предыдущим месяцем – на 42,5%.

В сентябре с политических событий на Украине мошенники переключились на проблемы здравоохранения, в частности на вирус Эбола, создавая с помощью этой горячей темы новые сюжеты для «нигерийских» писем. Спамеры использовали не только хорошо обкатанные легенды, но и достаточно необычные выдуманные истории – так, в письме от якобы богатой жительницы Либерии, умирающей от лихорадки Эбола, говорилось о желании отдать безвозмездно более 1,5 миллиона долларов получателю с условием последующей передачи денег благотворительным организациям. Текст был нетипичным для «нигерийских» писем: очень подробным и содержащим объяснения сложившейся ситуации – все для того, чтобы получатель поверил в достоверность рассказа и вступил в переписку с мошенниками. Также в сентябре зафиксированы рассылки с рекламой различных способов заработка и, традиционно, всплеск писем с различными предложениями к новогодним праздникам.

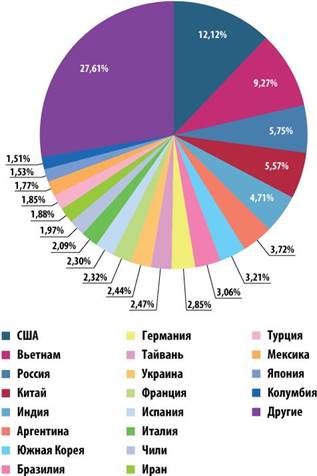
В глобальном рейтинге стран-источников спама лидирующую позицию сохранили за собой США (12%), однако по сравнению с прошлым месяцем их доля уменьшилась на 4 пункта. На второе место с четвертого поднялся Вьетнам с долей 9,3%. На третьем месте – Россия (5,8%), сместившаяся на одну позицию вниз, но оставшаяся лидером в Рунете (18,8%).


Глобальный рейтинг стран-источников спама в сентябре


С окончанием сезона отпусков и восстановлением деловой активности количество фишинговых атак снизилась – на 42,5%. При этом 37% срабатываний относятся к финансовому фишингу – имитация уведомлений от банков и финансовых организаций, поддельные страницы банков и платежных систем, что несколько больше, чем в прошлом месяце.

«Мошенников интересуют, прежде всего, деньги пользователей, и спамеры – не исключение. Для монетизации своих рассылок, они используют множество хитрых приемов, постоянно обновляют и совершенствуют их. Мы рекомендуем поставить надежное защитное решение класса Internet Security, чтобы забыть не только о спаме, но и о других опасностях в Интернете», – отмечает Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru