


Новая уловка мошенников нацелена на пользователей интернет-банкинга

Новая уловка мошенников нацелена на пользователей интернет-банкинга

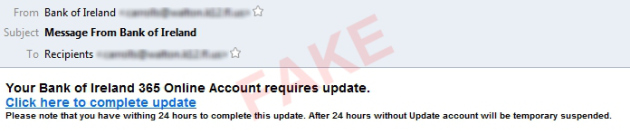
Эксперты антивирусной компании ESET (Словакия) обнаружили образцы спам-рассылки, предназначенной для кражи аутентификационных данных пользователей интернет-банкинга. Злоумышленники рассылают по электронной почте письма от лица крупнейших банков, где сообщают о необходимости «обновить учетную запись на сайте» и предлагают для этого перейти по ссылке. В противном случае, по утверждению мошенников, аккаунт будет заблокирован через 24 часа.

Кликнув по ссылке в таком письме, пользователь попадает на поддельную страницу, имитирующую интерфейс онлайн-банка, и вводит там логин и пароль. Так аутентификационные данные жертвы становятся известны мошенникам.


Образец "Банковского спама", имитирующий письмо от банка Ирландии


«Как получить пароль от чужого банковского аккаунта? Просто спросите его у владельца. Так действуют некоторые мошенники, и, как ни странно, это работает, – комментирует Анна Свердлова, директор по маркетингу ESET Russia. – Чтобы не стать очередной жертвой, не переходите по ссылкам в подозрительных письмах. Если у вас действительно есть счет в банке, упомянутом в рассылке, войдите на его сайт через онлайн-браузер и просмотрите новости, касающиеся онлайн-сервисов».

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru