


Новая уловка мошенников нацелена на пользователей интернет-банкинга

Новая уловка мошенников нацелена на пользователей интернет-банкинга

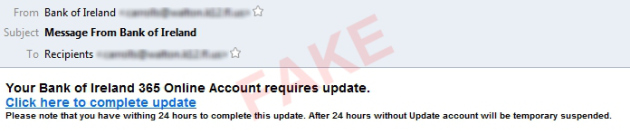
Эксперты антивирусной компании ESET (Словакия) обнаружили образцы спам-рассылки, предназначенной для кражи аутентификационных данных пользователей интернет-банкинга. Злоумышленники рассылают по электронной почте письма от лица крупнейших банков, где сообщают о необходимости «обновить учетную запись на сайте» и предлагают для этого перейти по ссылке. В противном случае, по утверждению мошенников, аккаунт будет заблокирован через 24 часа.

Кликнув по ссылке в таком письме, пользователь попадает на поддельную страницу, имитирующую интерфейс онлайн-банка, и вводит там логин и пароль. Так аутентификационные данные жертвы становятся известны мошенникам.


Образец "Банковского спама", имитирующий письмо от банка Ирландии


«Как получить пароль от чужого банковского аккаунта? Просто спросите его у владельца. Так действуют некоторые мошенники, и, как ни странно, это работает, – комментирует Анна Свердлова, директор по маркетингу ESET Russia. – Чтобы не стать очередной жертвой, не переходите по ссылкам в подозрительных письмах. Если у вас действительно есть счет в банке, упомянутом в рассылке, войдите на его сайт через онлайн-браузер и просмотрите новости, касающиеся онлайн-сервисов».

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru