Лаборатория Касперского выяснила, что инструменты атаки, использующиеся в недавно обнаруженной операции Epic, свидетельствуют о ее связи с раскрытой в начале года кампанией кибершпионажаTurla. Анализ технологий, применяемых создателями Epic, дает основание предположить, что эта операция является начальной стадией более широкой кампании Turla и позволяет понять, как именно происходит заражение пользователей, подвергшихся этой угрозе.
Помимо этого, эксперты пришли к выводу, что за всеми этими кибершпионскими операциями с большой долей вероятности могут стоять русскоговорящие хакеры. Косвенным подтверждением этого является одно из внутренних названий бэкдоров Epic – Zagruzchik.dll. Кроме того, основная панель управления Epic устанавливает язык на кодовой странице 1251, которая используется для отображения кириллических символов.
Вредоносные атаки Epic начались в 2012 году и достигли своего пика в январе-феврале 2014 года. Последний раз активность в рамках этой кампании была зафиксирована «Лабораторией Касперского» совсем недавно – 5 августа. Атаки были нацелены, прежде всего, на правительственные органы, посольства, военные ведомства, исследовательские и образовательные учреждения, а также фармацевтические компании.
Больше всего жертв Epic эксперты обнаружили во Франции. В целом же заражению подверглись пользователи 45 стран, большая часть которых расположена в Европе и на Ближнем Востоке. Россия также попала в число стран, столкнувшихся с угрозой Epic, – на данный момент она занимает четвертое место в рейтинге наиболее пострадавших государств.
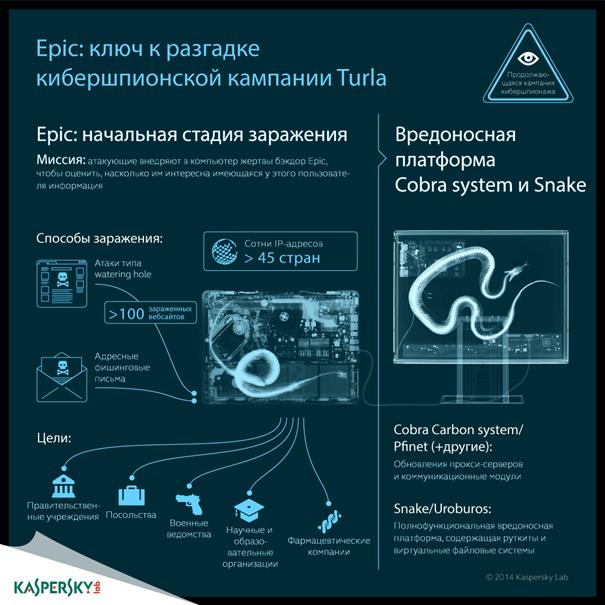
Как установила «Лаборатория Касперского», хакеры, стоящие за операцией Epic, используют эксплойты под уязвимости нулевого дня, методы социальной инженерии и атаки типа watering hole, предусматривающие преднамеренное заражение наиболее посещаемых потенциальными жертвами легальных веб-сайтов.
При попадании в систему бэкдор Epic получает права администратора и передает на командный сервер информацию о жертве, которая позволяет понять, кто перед атакующими. В случае если зараженный компьютер принадлежит сотруднику одной из организаций, интересных злоумышленникам, хакеры используют вредоносное ПО Epic для развертывания более сложного бэкдора. Этот шпион известен какCobra/Carbon system или Pfinet и является одним из инструментов атаки в масштабной кибершпионской кампании Turla.
«Результаты нашего анализа говорят о том, что мы имеем дело с многоэтапной вредоносной кампанией, началом которой является операция Epic. Мы предполагаем, что на данном этапе атакующие хотят «встать на ноги» и найти наиболее перспективных, с точки зрения информации, жертв. Если им это удается, то зараженное устройство подключается к вредоносной системе Carbon system, через которую злоумышленники получают нужные им данные. Для осуществления же более сложных атак в рамках кампании Turla злоумышленники используют полнофункциональную кибершпионскую платформу, известную под именами Snake или Uroburos», – рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».










