


Связанная со Stuxnet уязвимость Windows все еще представляет опасность - CVE-2010-2568

Связанная со Stuxnet уязвимость Windows все еще представляет опасность

Эксплойт под уязвимость CVE-2010-2568, обнаруженную еще в 2010 году вместе с печально известным червем Stuxnet, до сих пор широко распространен и представляет опасность для пользователей. Как выяснили эксперты «Лаборатории Касперского» в ходе специального исследования уязвимостей ОС Windows, за восемь месяцев с ноября 2013 года по июнь 2014 года с этой угрозой столкнулось 19 миллионов пользователей по всему миру, в том числе в России.

Уязвимость CVE-2010-2568 вызвана ошибкой в механизме обработки ярлыков в ОС Windows, что позволяет загружать произвольную библиотеку без ведома пользователей. Уязвимость затронула системы Windows XP, Vista, 7, а также Windows Server 2003 и 2008. Самой известной вредоносной программой, использовавшей эксплойт под эту уязвимость, стал червь Stuxnet, предположительно ответственный за физическое разрушение оборудования для обогащения урана на ядерных объектах в Иране. Несмотря на то что Microsoft выпустила обновление безопасности, закрывающее эту уязвимость, еще осенью 2010 года, системы детектирования «Лаборатории Касперского» до сих пор регистрируют миллионы срабатываний на эксплойты под CVE-2010-2568.

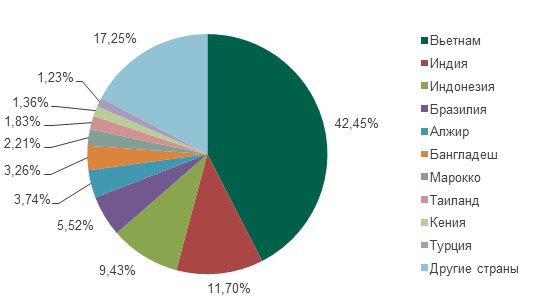
Большинство срабатываний были зарегистрированы на компьютерах пользователей из Вьетнама (43%), Индии (12%), Индонезии (9%), Бразилии (6%) и Алжира (4%). Россия в этом списке заняла 13-е место, немного не дотянув до полного 1%.


ТОП-10 стран, в которых пользователи чаще всего сталкивались с эксплойтом под уязвимость CVE-2010-2568


Наибольшее число срабатываний на уязвимость CVE-2010-2568 пришлось на ОС Windows XP – 64%. Самая популярная среди пользователей Windows 7 оказалась на втором месте с долей 28%. На серверные же версии Windows Server 2008 и 2003 пришлось по 4% и 2% срабатываний соответственно.

Эксперты «Лаборатории Касперского» хотели бы почеркнуть, что большое количество срабатываний в данном случае не свидетельствует о большом количестве атак. Из-за особенностей использования уязвимости CVE-2010-2568 невозможно точно определить, в каких случаях продукты «Лаборатории Касперского» защищали от реальных атак, а в каких просто детектировали автоматически созданные тем или иным червем уязвимые ярлыки. Однако большое число срабатываний на CVE-2010-2568 говорит о том, что в мире еще очень много систем, уязвимых для атак с помощью соответствующих эксплойтов.

«Очевидно, что подобная ситуация создает постоянный риск заражения вредоносным ПО в тех организациях, где до сих пор работают такие уязвимые серверы. Поэтому мы призываем IT-руководство компаний уделять больше внимания актуальности программного обеспечения в корпоративном парке и использовать адекватные средства защиты от киберугроз», – заявил Вячеслав Закоржевский, руководитель группы исследования уязвимостей «Лаборатории Касперского».

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru