


Полицейские и власти не смогли остановить GameOver Zeus от кражи данных

Ботнет GameOver Zeus вернулся с того света, багодаря новой версии трояна

В прошлом месяце правоохранители сообщили, что нанесли серьёзный удар по киберпреступникам. Блюстители закона получили контроль над интернет-инфраструктурой, которая использовалась для распространения вируса GameOver Zeus и программы-вымогателя CryptoLocker. Однако, похоже, что эта победа была краткосрочной.

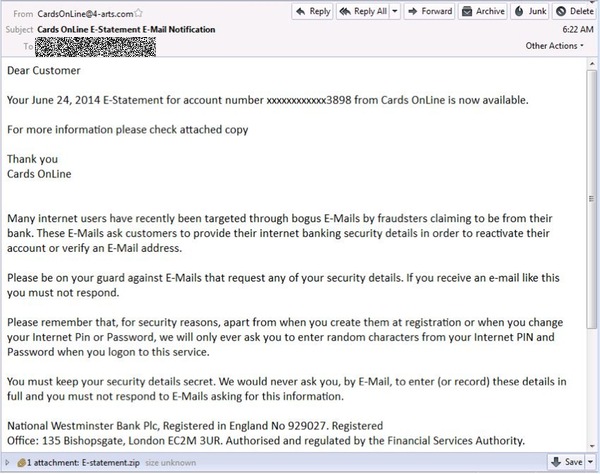
Сотрудники компании Malcovery Security утверждают, что нашли новую версию троянского коня GameOver Zeus, который распространяется через спам. Письма маскируются под сообщения от банков NatWest и M&T. Согласно данным Malcovery, вирус использует другой алгоритм генерации доменов после того, как правоохранители остановили распространение оригинальной программы.

Авторы GameOverZeus получили доступ к более миллиону компьютеров по всему миру для рассылки спама, запуска атак и кражи банковских данных. С сентября 2011 года хакеры принесли убытков на $100 млн. ФБР даже опубликовала фотографию Евгения Михайловича Богачева, который считается главарем GameOver Zeus, в надежде, что общественность поможет поймать злоумышленника.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru