


Подросток из Австралии на час вывел из строя сервис TweetDeck

19-летний австралиец случайно взломал TweetDeck

19-летний австралиец случайно взломал TweetDeck

Twitter-сервис TweetDeck временно прекратил работу, после того как в коде программы была обнаружена брешь. Из-заошибки приложение начало выдавать странные сообщения и несанкционированные ретвиты. Во всем оказался виноват любопытный подросток.

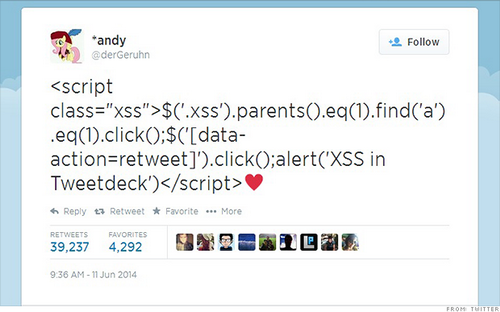
Пользователи социального клиента сообщали о том, что они заметили предупреждающие сообщения о том, что Tweetdeck взломан. Администрация сервиса вынуждена была временно отключить TweetDeck. Примерно через час работу восстановили. Атака повлияла на многие известные социальные каналы, включая @NYTimes, @CBCNews и @BBCBreaking. Все источники сделали ретвит кусочка кода от пользователя @derGeruhn. В общей сложности сообщение было опубликовано 37 тысяч раз.

Взлом сервиса осуществил 19-летнийавстралиец по имени Флориан (никнейм Firo). Ему удалось спроектировать социального сетевого червя, который заражал учетные записи пользователей и рассылал ретвиты. Специалист случайно обнаружил брешь в системе безопасности, когда напечатал «&hearts» (для изображения сердечка в HTML). Оказывается, это действие в TweetDeck позволяло давать команды компьютерной программе прямо через твиты. По словам Флориана, он вовсе не собирался ничего взламывать. «Все произошло случайно», — сказал он в интервью CNN.


Фиро немедленно сообщил в Twitter об уязвимости, однако было слишком поздно. Червь начал жить своей жизнью, заражая тысячи аккаунтов. К счастью, в этот раз серьезного ущерба ошибка не нанесла.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru