


Более 60% студентов признались, что будут выносить корпоративную информацию работодателей

Более 60% студентов признались, что будут выносить корпоративную информацию

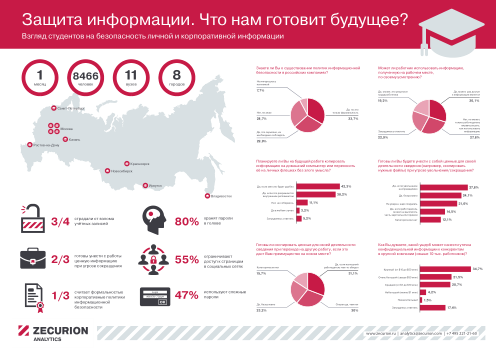
 Zecurion Analytics провёл опрос среди студентов российских вузов, в ходе которого более 60% опрошенных признались, что по возможности будут целенаправленно совершать кражу конфиденциальной информации работодателей. 


В ходе исследования было опрошено более 8,4 тыс. человек из 11 вузов 8 городов России. Исследование выявило серьёзную проблему для организаций — 54,3% потенциальных сотрудников планирует копировать важную для себя информацию в случае смены места работы. Только 15,7% опрошенных принципиально не будут использовать конфиденциальную информацию предыдущего работодателя. 

Такие показатели обусловлены тем, что почти половина всех респондентов (49,3%) убеждены — работник вправе распоряжаться корпоративной информацией по своему усмотрению. 19,2% студентов объясняют это тем, что собранная на рабочем месте информация является результатом труда самого сотрудника, а 30,1% уверены, что доступ к информации автоматически разрешает использовать её по своему усмотрению. 


«Судя по результатам опроса, отношение молодых специалистов к корпоративным данным можно охарактеризовать в лучшем случае как халатное. Мы выяснили, что больше 60% учащихся будут выносить информацию из компаний при угрозе увольнения, причём, примерно столько же опрошенных неплохо осведомлены о существовании политик информационной безопасности, — говорит Владимир Ульянов, руководитель аналитического центраZecurion. — Тем не менее, ситуация не является катастрофичной. Чтобы решить проблемы, которые мы выявили посредством опроса, необходимо плотнее работать со студентами и молодыми сотрудниками, проводить семинары и тренинги». 

В отличие от недобросовестного отношения к корпоративной информации, студенты внимательно относятся к защите своих личных данных. Осторожность респондентов обусловлена тем, что по результатам исследования, три четверти из них пострадали от взломов своих аккаунтов. Так, 55% учащихся ограничивают доступ к страницам в социальных сетях и используют сложные пароли (46,7%). При этом сами активно используют те же социальные сети для поиска информации об интересующих их людях. 

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru