


Утечка параметров аутентификации через SNMP в некоторых моделях сетевых устройств

Раскрытие данных через SNMP устройств Brocade, Motorola и Ambit

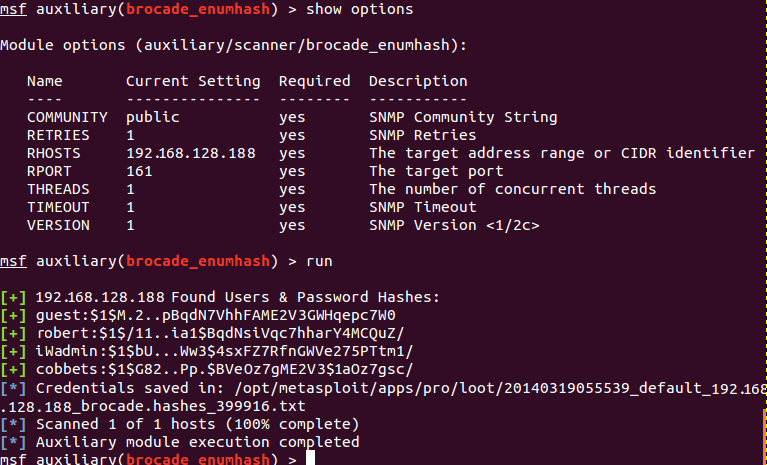
В сетевых устройствах Brocade, Motorola/Netopia и Ambit выявлена критическая уязвимость, позволяющая удалённо получить параметры аутентификации, позволяющие подключиться к устройству или обслуживаемой им сети, через общедоступный вывод сервиса SNMP (community public). Для получения таких данных как логины пользователей, хэши паролей и ключи доступа к беспроводной сети, достаточно отправить SNMP-запрос при помощи штатных утилит, таких как snmpwalk или snmpget.

Сообщается, что в настоящее время раскрыты сведения только об устройствах трёх производителей, но уязвимы и некоторые устройства других производителей, информация по которым пока не раскрывается из-за соглашения о предоставлении времени на выпуск обновлений прошивки. Сведения о других уязвимых устройствах будут опубликованы позднее, сообщает opennet.ru.

Проблемные устройства:

  • Балансировщик трафика Brocade ServerIron ADX 1016-2-PREM хранит логины и хэши паролей в публичных SNMP MIB-таблицах и выдаёт их при запросе OID 1.3.6.1.4.1.1991.1.1.2.9.2.1.1 и 1.3.6.1.4.1.1991.1.1.2.9.2.1.2. Сервис SNMP включен по умолчанию.
  • DSL-модемы серии Motorola/Netopia 3347 выдают через публичный SNMP SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. В большинстве моделей SNMP включен по умолчанию на интерфейсе внутренней сети, но встречаются модели, на которых SNMP включен и на WAN-интерфейсе.
  • Беспроводные маршрутизаторы Ambit серий U10C019 и Ubee DDW3611 выдают через публичный SNMP логины, хэши паролей, SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. По умолчанию сервис SNMP отключен.

При сканировании Сети было выявлено 229 тысяч доступных через интернет потенциально уязвимых устройств Ambit, 224 тысячи устройств Netopia и 9 тысяч балансировщиков Brocade. Несмотря на относительно небольшое число выявленный балансировщиков Brocade, они представляют наибольшую опасность, так как обычно используются в крупных корпорациях и их взлом может послужить отправной точкой для проникновения во внутреннюю корпоративную сеть.

При этом проблему усугубляет то, что уязвимости подвержены модели уже снятые с производства, поддержка которых прекращена и производитель навряд ли выпустит обновления прошивки (производитель был уведомлен о проблеме за три месяца до её публичного обнародования, но обновления так и не были выпущены). Пользователям различных сетевых устройств рекомендуется убедиться в ограничении доступа к сервису SNMP или отключить его, если он не используется для мониторинга.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru