


Злоумышленники нападают на незащищенные американские компании

Фишеры совершили 115 тыс атак за второе полугодие 2013

Консорциум Anti-Phishing Working Group выпустил отчет Global Phishing Survey за второе полугодие 2013. Более половины из 681 опрошенных организаций, стали жертвами хакеров с июля по декабрь прошлого года.

«Похоже, фишеры ищут компании, которые недавно приобрели популярность, обладают уязвимыми базами данных пользователей и плохо защищают себя. Результаты опроса показали, что любая компания в Сети может оказаться целью злоумышленников», – заявил соавтор доклада Грег Аарон (Greg Aaron) из компании Illumintel.

Больше всего фишеров интересует электронная коммерция, социальные сети, банковская сфера, денежные переводы и сервисы электронной почты. Злоумышленники пытаются получить данные о клиентах AirBNB, Hertz Rent-a-Car, Home Depot, Резервного банка Вануату, Университета штата Айдахо в Бойсе и нескольких Bitcoin-сервисов.

Всего за вторую половину 2013 года провели 115 тыс. атак. Из 82 тыс. доменных имен, использованных для фишинга, около 23 тыс. были зарегистрированы хакерами. При этом в первой половине прошлого года только 12 тыс. доменов были созданы киберпреступниками для фишинга. Считается, что в росте виноваты китайские мошенники.


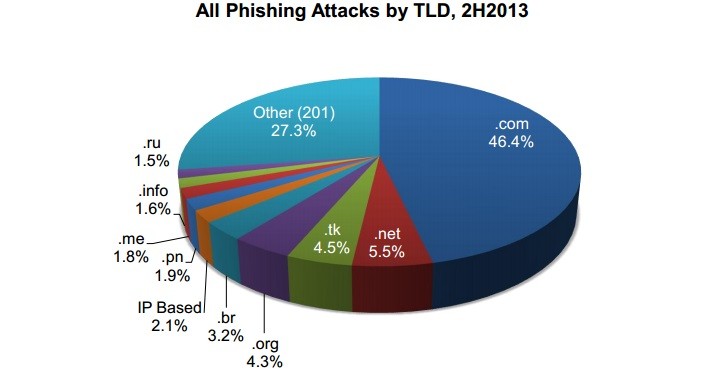
По словам главы компании IID Рода Расмуссена (Rod Rasmussen), новые домены в основном регистрировали жители Поднебесной для атак на своих сограждан. Всего использовалось 210 доменов верхнего уровня, но большинство адресов для фишинга были .com, .tk, .pw, .net, .info, и .cf. В Anti-Phishing Working Group утверждают, что в среднем фишинговые атаки длились по 28 часов 43 минуты.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru