


Злоумышленники нападают на незащищенные американские компании

Фишеры совершили 115 тыс атак за второе полугодие 2013

Консорциум Anti-Phishing Working Group выпустил отчет Global Phishing Survey за второе полугодие 2013. Более половины из 681 опрошенных организаций, стали жертвами хакеров с июля по декабрь прошлого года.

«Похоже, фишеры ищут компании, которые недавно приобрели популярность, обладают уязвимыми базами данных пользователей и плохо защищают себя. Результаты опроса показали, что любая компания в Сети может оказаться целью злоумышленников», – заявил соавтор доклада Грег Аарон (Greg Aaron) из компании Illumintel.

Больше всего фишеров интересует электронная коммерция, социальные сети, банковская сфера, денежные переводы и сервисы электронной почты. Злоумышленники пытаются получить данные о клиентах AirBNB, Hertz Rent-a-Car, Home Depot, Резервного банка Вануату, Университета штата Айдахо в Бойсе и нескольких Bitcoin-сервисов.

Всего за вторую половину 2013 года провели 115 тыс. атак. Из 82 тыс. доменных имен, использованных для фишинга, около 23 тыс. были зарегистрированы хакерами. При этом в первой половине прошлого года только 12 тыс. доменов были созданы киберпреступниками для фишинга. Считается, что в росте виноваты китайские мошенники.


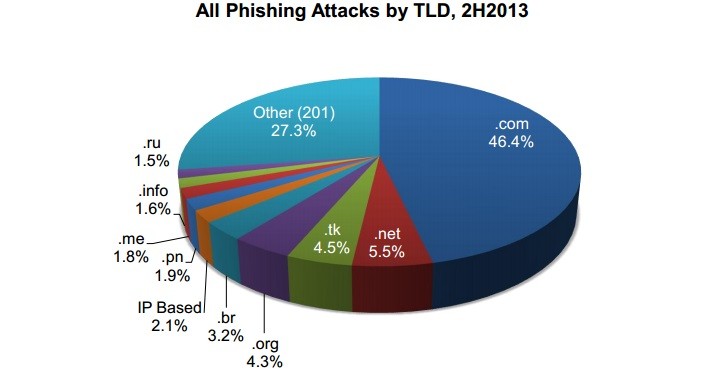
По словам главы компании IID Рода Расмуссена (Rod Rasmussen), новые домены в основном регистрировали жители Поднебесной для атак на своих сограждан. Всего использовалось 210 доменов верхнего уровня, но большинство адресов для фишинга были .com, .tk, .pw, .net, .info, и .cf. В Anti-Phishing Working Group утверждают, что в среднем фишинговые атаки длились по 28 часов 43 минуты.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru