Первый квартал 2014 года был богат на разнообразие новых угроз, среди которых специалисты «Лаборатории Касперского» обнаружили как глобальные операции кибершпионажа, так и новые приемы вирусописателей, нацеленные на массового пользователя. Так, за последние три месяца количество мобильных банковских троянцев увеличилось почти вдвое.
В сентябре прошлого года эксперты «Лаборатории Касперского» сообщили о таргетированной операции Icefog, которую злоумышленники прекратили сразу после разоблачения. Однако в первом квартале эксперты компании обнаружили следующее поколение бэкдоров Icefog – на этот раз Java-версию зловреда, получившую название Javafog. Жертвами нового метода атаки стали три организации, находящиеся в США, причем одной из них оказалась крупная международная нефтегазовая компания. Еще более важной находкой стало обнаружение масштабной кампании кибершпионажа «Маска», целями которой были государственные учреждения, посольства, исследовательские институты и другие компании в 31 стране мира.
В последние несколько месяцев отмечен резкий рост числа пользователей Tor – программы, обеспечивающей анонимную работу в Интернете. Tor не только стал решением для защиты от кражи персональных данных, но и снискал большую популярность среди киберпреступников, которым особенно выгодна анонимность. Например, в феврале эксперты «Лаборатории Касперского» обнаружили первый Android-троянец, который использует в качестве командного центра домен в псевдо-зоне .onion.
«Лаборатория Касперского» также продолжает следить за криптовалютой Bitcoin. Прогнозируя ее будущее в конце прошлого года, специалисты компании отметили, что атаки на биржи и пользователей Bitcoin станут одной из самых громких тем года – этот прогноз уже начинает сбываться. Так, в феврале злоумышленники взломали одну из торговых площадок и украли 770 тысяч Bitcoin, что эквивалентно примерно 350 миллионам долларов США. В стремлении увеличить нелегальные доходы злоумышленники также заражают компьютеры пользователей, чтобы за счет дополнительных ресурсов генерировать больше электронной валюты. По этому принципу действует, например, Trojan.Win32.Agent.aduro, троянец, который занимает 12-е место в рейтинге наиболее часто детектируемых объектов в Интернете по результатам первого квартала.
Что касается мобильных угроз, доля вредоносных программ, нацеленных на Android, составила более 99%. Всего за этот период было обнаружено 110 324 новых мобильных зловредов, а количество мобильных банковских троянцев увеличилось почти вдвое, с 1321 до 2503. Следует также отметить, что почти 89% атак с помощью подобных программ пришлись на российских пользователей. В целом же среди типов мобильных зловредов на первом месте оказались рекламные модули, транслирующие навязчивую рекламу, а долгое время лидирующие SMS-троянцы сместились на второе место – их доля уменьшилась с 34% до 22%.
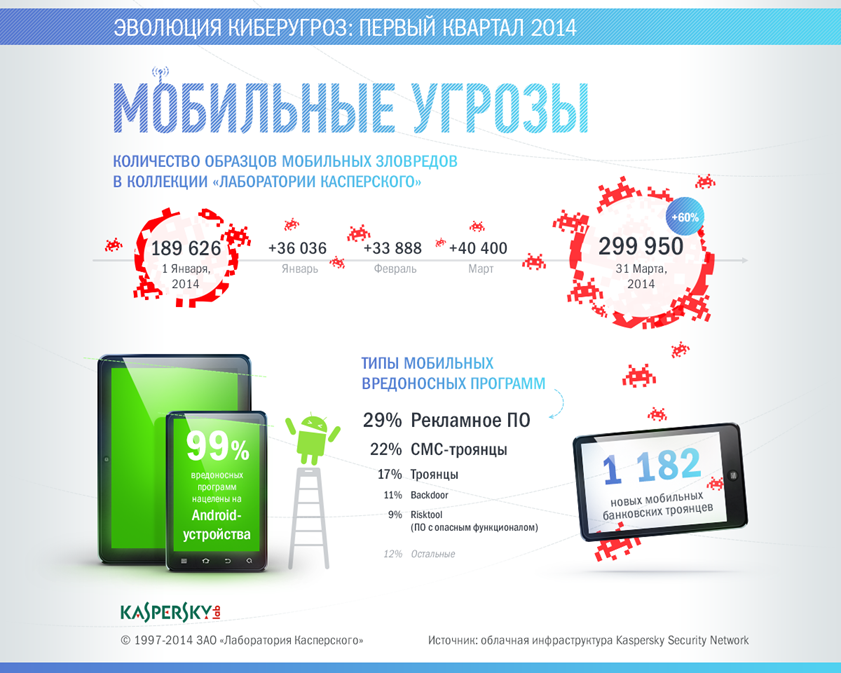
Всего же по данным облачной инфраструктуры Kaspersky Security Network в первом квартале 2014 года продукты компании заблокировали 1,13 миллиарда атак на компьютеры и мобильные устройства пользователей, а также 353 миллиона онлайн-атак, 39% которых проводились с использованием вредоносных веб-ресурсов, расположенных в США и России.
«По итогам первых трех месяцев можно сказать, что наши прогнозы развития киберугроз на 2014 год начинают сбываться: ускоряются темпы развития киберугроз, в том числе мобильных, получают все большую популярность сервисы для анонимной работы в Сети, позволяющие скрыть свою частную жизнь от слежки, участились атаки на Bitcoin-пулы. Не обошлось в первом квартале и без громких кампаний кибершпионажа – помимо новой активности от знакомых по кампании IceFog хакеров исследовательский центр «Лаборатории Касперского» столкнулся с более сложной и опасной на данный момент кибероперацией «Маска». За ней последовало выявление очередной кампании кибершпионажа Turla, которую мы до сих пор исследуем – на наш взгляд, она сложнее, чем это представлено в материалах, опубликованных другими экспертами по IT-безопасности», – отметил Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».










