

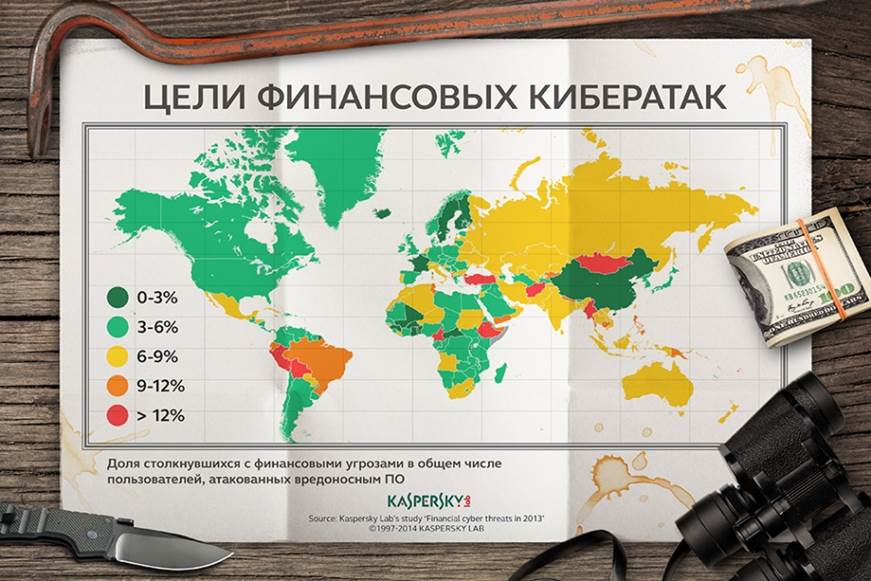

ЛК зафиксировала 28 миллионов кибератак с целью кражи денег за 2013 год

ЛК зафиксировала 28 миллионов кибератак с целью кражи денег за 2013 год

Киберпреступники все чаще пытаются получить доступ к электронным счетам пользователей – об этом свидетельствуют результаты исследования «Лаборатории Касперского», посвященного развитию финансовых киберугроз в 2013 году. Число зафиксированных компанией атак с использованием вредоносного ПО, нацеленного на кражу денег пользователя, в 2013 году составило 28,4 миллиона, что на 27,6% больше, чем годом ранее.

К финансовым киберугрозам причисляют банковские троянцы, клавиатурные шпионы, а также сравнительно новые программы для кражи виртуальных кошельков с Bitcoin и скрытой от пользователя генерации этой криптовалюты на зараженных компьютерах – именно они внесли основной вклад в рост общего числа финансовых киберугроз в минувшем году. Дополнительным фактором роста послужило обнаружение ряда опасных уязвимостей платформы Java, которые были использованы злоумышленниками в кибератаках.


За прошедший год продукты «Лаборатории Касперского» защитили от возможных финансовых потерь 3,8 миллиона пользователей, что выше аналогичного показателя прошлого года на 18,6%. Чаще всего злоумышленники использовали банковские троянцы – на них в минувшем году пришлось две трети атак. Однако по сравнению с 2012 годом их доля пошла на спад из-за растущей активности вредоносных приложений, нацеленных на Bitcoin. Клавиатурные шпионы, перехватывающие вводимые пользователем данные, также постепенно сдают позиции: киберпреступники все реже прибегают к этому узкоспециализированному типу программ, предпочитая троянцы с широким набором функций.

В сегменте вредоносного ПО для мобильных устройств за прошедший год также появились новые тенденции. Одной из них стал взрывной рост числа мобильных приложений для кражи денег с банковских счетов: за год коллекция образцов таких программ, собранная «Лабораторией Касперского», выросла почти в двадцать раз. При этом подавляющее большинство атак было нацелено на владельцев смартфонов на платформе Android.

«Прошедший год показал значительный рост доли финансовых киберугроз. Популярность банковских троянцев и других программ для получения финансовой информации обусловлена тем, что с их помощью киберпреступники могут быстро обеспечить себе незаконный доход. При этом набор приемов, используемых злоумышленниками, пополняется едва ли не каждый месяц, и уже нет уверенности, что оградить себя от них можно одной только бдительностью. Мы настоятельно рекомендуем финансовым организациям комплексно подходить к защите пользователей», – отметил Владимир Заполянский, руководитель отдела технического позиционирования «Лаборатории Касперского».

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru