Данные отчёта демонстрируют существенное изменение поведения киберпреступников – теперь они разрабатывают и подготавливают крупнейшие кибератаки несколько месяцев вместо использования мелких, быстрых и малоприбыльных акций. Первые десять месяцев2013 г. киберпреступники оставались в тени, после чего реализовали сразу несколько серий наиболее разрушительных атак в истории.
«Ущерб от одной мега-утечки может быть сопоставим с потерями от 50 небольших атак. И хотя очевидно, что злоумышленники становятся все более изощрёнными, нас поразило в прошлом году то, насколько терпеливо они выжидали накопления информации, прежде чем нанести удар», – отметил Андрей Зеренков, эксперт по информационной безопасности Symantec.
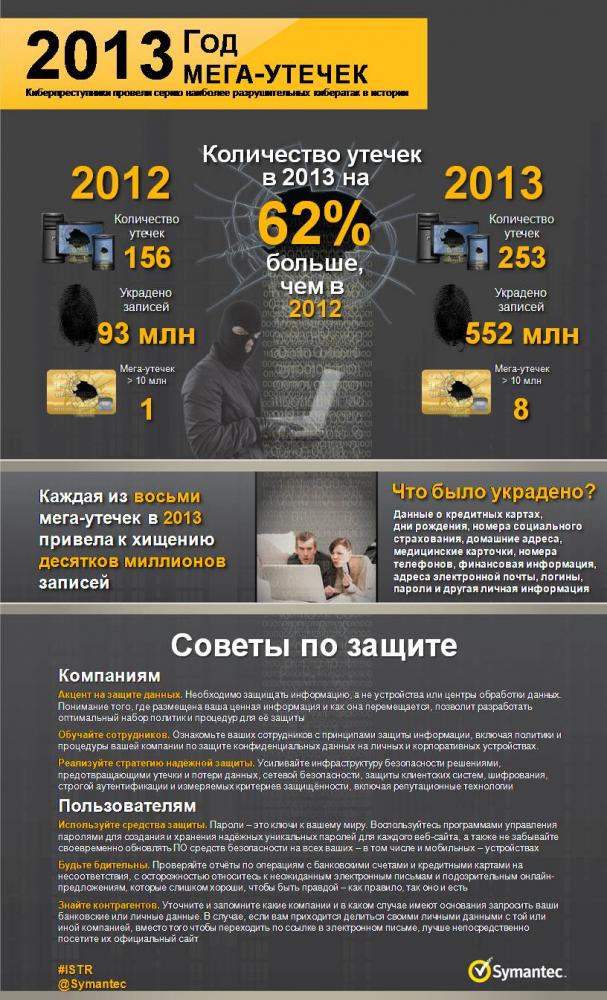
В2013 г. рост числа утечек информации составил 62%, что привело к похищению 552 млн. учетных записей. Это наглядно демонстрирует реальную угрозу киберпреступности как для обычных пользователей, так и для бизнеса.
«Если компания успешно справилась с кибератакой, то это повышает её привлекательность в глазах клиентов, однако в случае провала последствия могут оказаться ужасающими – клиенты теряют доверие из-за ненадлежащего обращения с их личными данными и уходят к кому-нибудь другому», – сказал Эд Феррара, вице-президент и старший аналитик компании Forrester Research.
Защищаться труднее, чем нападать
Масштабы утечек информации растут с огромной скоростью, что ставит под угрозу репутацию компаний и доверие клиентов; все большее количество личной информации пользователей – от номеров кредитных карт и медицинских полисов до паролей и учётных записей к банковским счетам – попадает в руки злоумышленников. Каждая из восьми крупнейших утечек в2013 г. позволила киберпреступникам получить десятки миллионов записей. Для сравнения, в2012 г. лишь одной крупной утечке удалось преодолеть этот порог.
«Пока остаётся возможность крупно поживиться, киберпреступники будут продолжать подобные атаки. Поэтому компаниям любого размера следует проанализировать и пересмотреть, а может быть даже перестроить стратегию информационной защиты»,− сказал Андрей Зеренков.
Количество направленных атак увеличилось на 91%, а их длительность выросла в среднем в три раза по сравнению с2012 г. Чаще всего первичными жертвами становились личные помощники, а также работники PR-сферы, которых злоумышленники использовали в качестве промежуточных целей на пути к знаменитостям или высшему руководству компаний.
Ключевые измерения по России
- В 2013 году Россия поднялась с 13-го места на 6-е и вошла в первую десятку стран, с территории которых проводились Интернет-атаки – 2,6% всех угроз исходили из России, что на порядок меньше показателя лидирующих в этом рейтинге Соединённых штатов – 20,33%. Опережая Россию, следом за США идут: Китай (9,39%), Индия (5,11%), Нидерланды (3,52%) и Германия (3,26). Замыкают эту десятку Великобритания, Бразилия, Тайвань и Италия, имеющие очень близкие к России показатели.
- Отдельного упоминания заслуживает перемещение России с 16-го на 3-е место в качестве источника рассылки спам-сообщений – 6,6% в общемировом масштабе. При этом 68,2% мирового спама было нацелено на территорию России.
- Россия также продолжает оставаться в первой десятке стран-источников сетевых и Web-атак, в первом случае спустившись с 3-го места на 5-е, а во втором переместившись с 10-го места на 9-е.
- По количеству фишинговых узлов Россия улучшила свои позиции, спустившись с 9-го места на 10-е, по вредоносному коду переместилась с 12-го места на 14-е, а по бот-сетям вообще ушла в третий десяток – с 20-го места на 23-е.
Как обеспечить кибербезопасность
Злоумышленников очень привлекает растущий объём данных от мобильных устройств, приложений и онлайн-сервисов, однако и частные пользователи, и компании могут предпринять ряд мер для защиты от мега-утечек, от направленных атак или от обычного спама. Специалисты компании Symantec рекомендуют придерживаться следующих принципов.
Компаниям:
- Акцент на защите данных. Необходимо защищать именно информацию, а не устройства или центры обработки данных. Понимание того, где размещена конфиденциальная информация и путей её перемещения позволит разработать наилучший набор политик и процедур защиты.
- Обучайте сотрудников. Предоставьте вашим сотрудникам руководство по защите информации, включая политики и процедуры защиты конфиденциальных данных на личных и корпоративных устройствах.
- Реализуйте стратегию надежной защиты. Усиливайте инфраструктуру безопасности решениями, предотвращающими утечки и потери данных, сетевой безопасности, защиты клиентских систем, шифрования, строгой аутентификации и измеряемых критериев защищённости, включая репутационные технологии.
Пользователям:
- Используйте средства защиты. Пароли – это ключи к вашему миру. Воспользуйтесь программами управления паролями для создания и хранения надёжных уникальных паролей для каждого веб-сайта, а также не забывайте своевременно обновлять ПО средств безопасности на всех ваших – в том числе и мобильных – устройствах.
- Будьте бдительны. Проверяйте отчёты по операциям с банковскими счетами и кредитными картами на несоответствия, с осторожностью относитесь к неожиданным электронным письмам и подозрительным онлайн-предложениям, которые слишком хороши, чтобы быть правдой – как правило, так оно и есть.
- Знайте контрагентов. Точно знайте, какие компании и в каком случае имеют основания запросить ваши банковские или личные данные. В случае, если вам приходится делиться своими личными данными с той или иной компанией, вместо того чтобы переходить по ссылке в электронном письме, лучше непосредственно посетите их официальный сайт.









