


В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

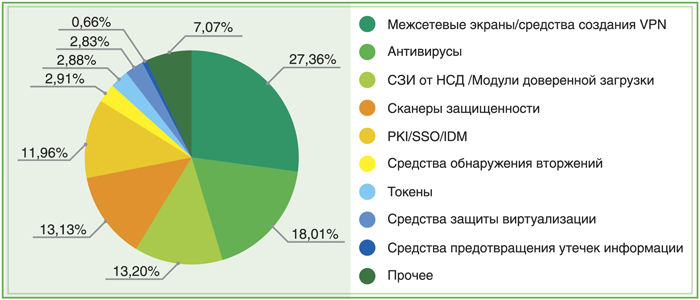
По результатам аналитического исследования, проведенного компанией «Код Безопасности», в 2013 году государственные ведомства потратили на защиту информационных ресурсов около 4,8% своих ИТ-бюджетов. Наиболее востребованными продуктами в госведомствах стали решения класса FW/VPN, на которые было потрачено 27% ИБ-бюджета, и антивирусы (18%).

Примерно одинаковые суммы, а именно 13,2% и 13,13% ИБ-бюджетов, были потрачены на закупку продуктов класса СЗИ от НСД/модули доверенной загрузки и сканеров защищенности соответственно. Около 12% госорганы потратили на решения класса IDM/PKI/SSO, которые обеспечивают эффективное управление доступом к государственным информационным ресурсам. Замыкают рейтинг средства предотвращения вторжений,токены и средства защиты виртуализации, на каждое было затрачено менее чем 3% ИБ-бюджета. Наименее востребованными решениями в госорганах оказались средства предотвращения утечек информации (0,66%).

 
Рисунок 1. Структура затрат на информационную безопасность по классам продуктов


По данным отчета доля ИБ-продуктов российского производства в госзакупках 2013 года составила более 90%. Продукты зарубежных вендоров смогли конкурировать с российскими только в двух категориях: системы IDM/PKI/SSO, где их доля составила около 43%, и средства предотвращения утечек информации (83%).

«Проанализировав открытые данные с сайта госзакупок, мы получили представление о том, как распределяются затраты госведомств на информационную безопасность по классам продуктов. В конечном счете это позволило нам оценить текущую ситуацию на российском рынке ИБ и понять, какую долю рынка в этой структуре занимает «Код Безопасности», – прокомментировал Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru