


В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

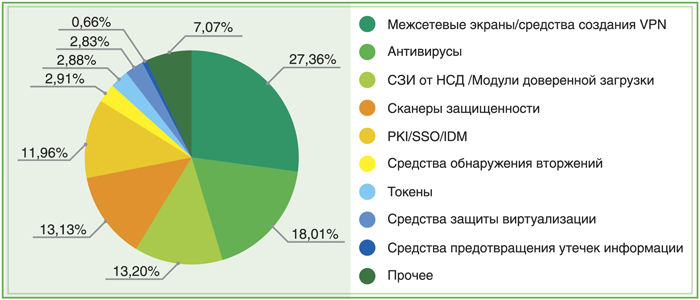
По результатам аналитического исследования, проведенного компанией «Код Безопасности», в 2013 году государственные ведомства потратили на защиту информационных ресурсов около 4,8% своих ИТ-бюджетов. Наиболее востребованными продуктами в госведомствах стали решения класса FW/VPN, на которые было потрачено 27% ИБ-бюджета, и антивирусы (18%).

Примерно одинаковые суммы, а именно 13,2% и 13,13% ИБ-бюджетов, были потрачены на закупку продуктов класса СЗИ от НСД/модули доверенной загрузки и сканеров защищенности соответственно. Около 12% госорганы потратили на решения класса IDM/PKI/SSO, которые обеспечивают эффективное управление доступом к государственным информационным ресурсам. Замыкают рейтинг средства предотвращения вторжений,токены и средства защиты виртуализации, на каждое было затрачено менее чем 3% ИБ-бюджета. Наименее востребованными решениями в госорганах оказались средства предотвращения утечек информации (0,66%).

 
Рисунок 1. Структура затрат на информационную безопасность по классам продуктов


По данным отчета доля ИБ-продуктов российского производства в госзакупках 2013 года составила более 90%. Продукты зарубежных вендоров смогли конкурировать с российскими только в двух категориях: системы IDM/PKI/SSO, где их доля составила около 43%, и средства предотвращения утечек информации (83%).

«Проанализировав открытые данные с сайта госзакупок, мы получили представление о том, как распределяются затраты госведомств на информационную безопасность по классам продуктов. В конечном счете это позволило нам оценить текущую ситуацию на российском рынке ИБ и понять, какую долю рынка в этой структуре занимает «Код Безопасности», – прокомментировал Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru