


В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

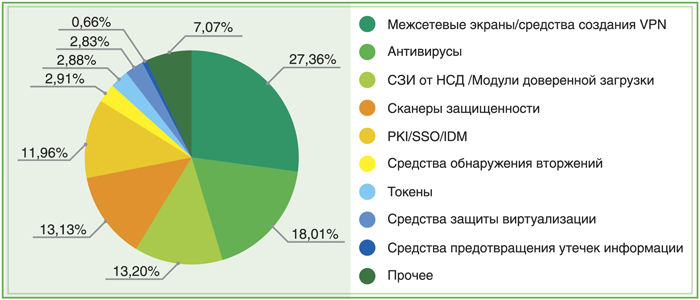
По результатам аналитического исследования, проведенного компанией «Код Безопасности», в 2013 году государственные ведомства потратили на защиту информационных ресурсов около 4,8% своих ИТ-бюджетов. Наиболее востребованными продуктами в госведомствах стали решения класса FW/VPN, на которые было потрачено 27% ИБ-бюджета, и антивирусы (18%).

Примерно одинаковые суммы, а именно 13,2% и 13,13% ИБ-бюджетов, были потрачены на закупку продуктов класса СЗИ от НСД/модули доверенной загрузки и сканеров защищенности соответственно. Около 12% госорганы потратили на решения класса IDM/PKI/SSO, которые обеспечивают эффективное управление доступом к государственным информационным ресурсам. Замыкают рейтинг средства предотвращения вторжений,токены и средства защиты виртуализации, на каждое было затрачено менее чем 3% ИБ-бюджета. Наименее востребованными решениями в госорганах оказались средства предотвращения утечек информации (0,66%).

 
Рисунок 1. Структура затрат на информационную безопасность по классам продуктов


По данным отчета доля ИБ-продуктов российского производства в госзакупках 2013 года составила более 90%. Продукты зарубежных вендоров смогли конкурировать с российскими только в двух категориях: системы IDM/PKI/SSO, где их доля составила около 43%, и средства предотвращения утечек информации (83%).

«Проанализировав открытые данные с сайта госзакупок, мы получили представление о том, как распределяются затраты госведомств на информационную безопасность по классам продуктов. В конечном счете это позволило нам оценить текущую ситуацию на российском рынке ИБ и понять, какую долю рынка в этой структуре занимает «Код Безопасности», – прокомментировал Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru