


Выложены похищенные данные сотен тысяч пользователей

Хакеры выложили на Pastebin данные 300 тыс. пользователей

За последние 12 месяцев на ресурсе Pastebin опубликовали украденную информацию о 300 тыс. человек. Об этом сообщили сотрудники компании High-Tech Bridge. Это удивляет, ведь ресурс автоматически обнаруживает важные данные и быстро их удаляет.

Эксперты по безопасности отслеживали утечки данных о более чем ста пользователях. Специалисты не брали во внимание ложные взломы и дубликаты. По словам сотрудников фирмы, каждая утечка содержит сведения приблизительно о тысяче людей. Половина паролей, опубликованных на Pastebin, были зашифрованными.

«Анализируя украденную информацию, мы пришли к выводу, что данные попадают на Pastebin из двух источников: небезопасных веб-приложений и взломанных ПК с троянами», – сказал глава High-Tech Bridge Илья Колоченко.

Президент компании утверждает, что атаки на веб-приложения – один из простейших способ кражи данных. У сайтов часто есть неограниченный доступ к центральной базе информации. Этого достаточно, чтобы найти проблему в коде SQL и использовать её для взлома.

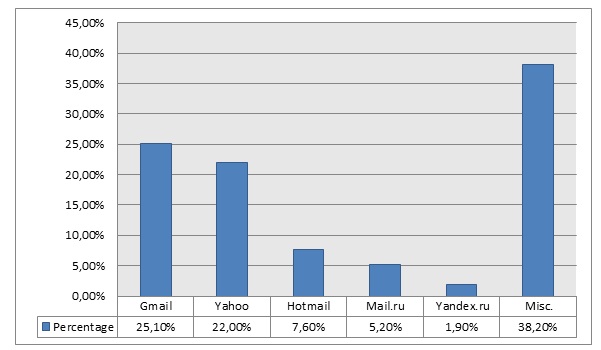
Какие краденные данные о почтовых системах чаще всего выкладывают?

В докладе High-Tech Bridge указано, что более 40% информации на Pastebin касается систем электронной почты, другие 40% – разных онлайн-сервисов. 13,1% припадает на социальные сети, 2,8% – на онлайн игры. 1,5% данных украли из систем онлайн-платежей. Оставшиеся 1,1% просочились из онлайн-магазинов.

Больше всего от хакеров страдают клиенты Gmail (25%), Yahoo (22%), Hotmail (7%) и Mail.ru (5%). Другие подробности исследования можно обнаружить на сайте компании.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru