


Ботнет ZeroAccess продолжает работу, несмотря на усилия органов

Microsoft и полиция «подбила» ботнет ZeroAccess

Правоохранительные органы из стран Европы и США под предводительством Microsoft разрушили ботнет ZeroAccess (Sirefef). Эта сеть инфицировала более 2 млн устройств из разных уголков мира. Взломщики перехватывали поисковые результаты и направляли жертв на вебсайты, которые наводняли компьютеры вредоносными программами и крали информацию.

В операции по разрушению ботнета принимали участие полицейские из Латвии, Нидерландов, Швейцарии и Германии. В этих странах обнаружили сервера ZeroAccess. A10 Networks предложила Microsoft технологию, которая позволила обрушить ботнет.

ZeroAccess разработан для «click-мошенничества». Из-за этой методики пользователи теряли около $2,7 млн (€2 млн) каждый месяц. Сеть построена на peer-to-peer (P2P) архитектуре. ZeroAccess оказалась настолько сложной и разветвленной, что все усилия полицейских не смогли ее уничтожить. Microsoft продолжит работу с партнерами над очисткой пострадавших машин.

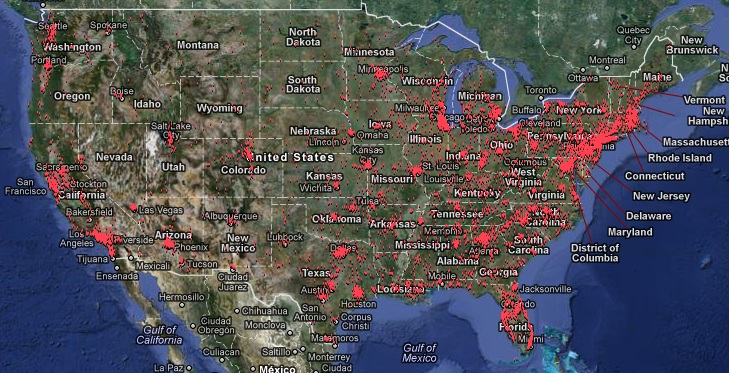
Инфекции ZeroAccess на территории США в апреле 2012.

Правоохранительные органы надеются, что проведенные мероприятия усложнит работу ботнета и перекроет канал заработка преступников. Преступники будут вынуждены заново строить инфраструктуру. Об этом рассказал сотрудник Microsoft Digital Crimes Unit Ричард Домингез Боскович (Richard Domingues Boscovich).

Напомним, что Microsoft подала в суд на восьмерых граждан, которые были замешаны в работе ботнета. Microsoft, Europol и ФБР также смогут в скором времени узнать, какие именно рекламные сети связаны с преступниками.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru