


Индия и Китай стали главными целями для хакеров

Panda Security говорит об увеличении атак в 2013 году

Компания Panda Security опубликовала отчет за третий квартал 2013 года. В исследовании особенный упор делается на вредоносном программном обеспечении, DNS-атаках, мобильных угрозах и слежке АНБ.

Что касается вредоносного программного обеспечения, то за весь 2013 год было обнаружено свыше 10 млн новых разновидностей вирусов. Это больше, чем общее количество вирусов замеченных в прошлом году. Похоже, взломщики поставили очередной рекорд.

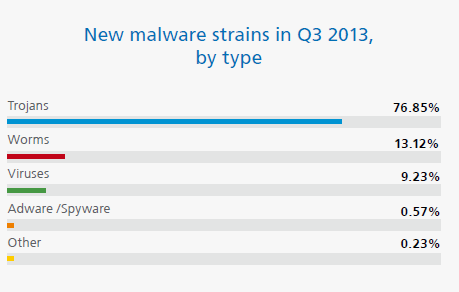
Примерно 77% нового вредоносного программного обеспечения, составляют трояны, за которыми следуют черви (13%) и вирусы (9%). Трояны остаются главной причиной возникновения компьютерных инфекций. Серьезной угрозой, которая мучила пользователей в третьем квартале 2013 года, осталась CryptoLocker.

Что касается мобильных угроз, то наименее безопасной системой остается Google Android. Впрочем замечено существенное количество атак, направленное на iOS.

Аналитики говорят, что киберпреступники часто полагаются на DNS для того чтобы инфицировать крупнейшие международные компании. В числе пострадавших Google, Microsoft и многочисленные провайдеры услуг. Panda Labs также подробно описала все технологические приемы, которые использовала АНБ.

Аналитики установили, что страны Латинской Америки чаще всего страдают от вредоносного программного обеспечения. В Китае примерно 60% всех компьютеров были инфицированы. Меньше всего от инфекций были зарегистрированы в Нидерландах, Великобритании и Германии.

Технический директор PandaLabs Луис Корронс (Luis Corrons) говорит, что в будущем нас ждет еще большое откровений, объясняющих все тайные действия и методики АНБ.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru