

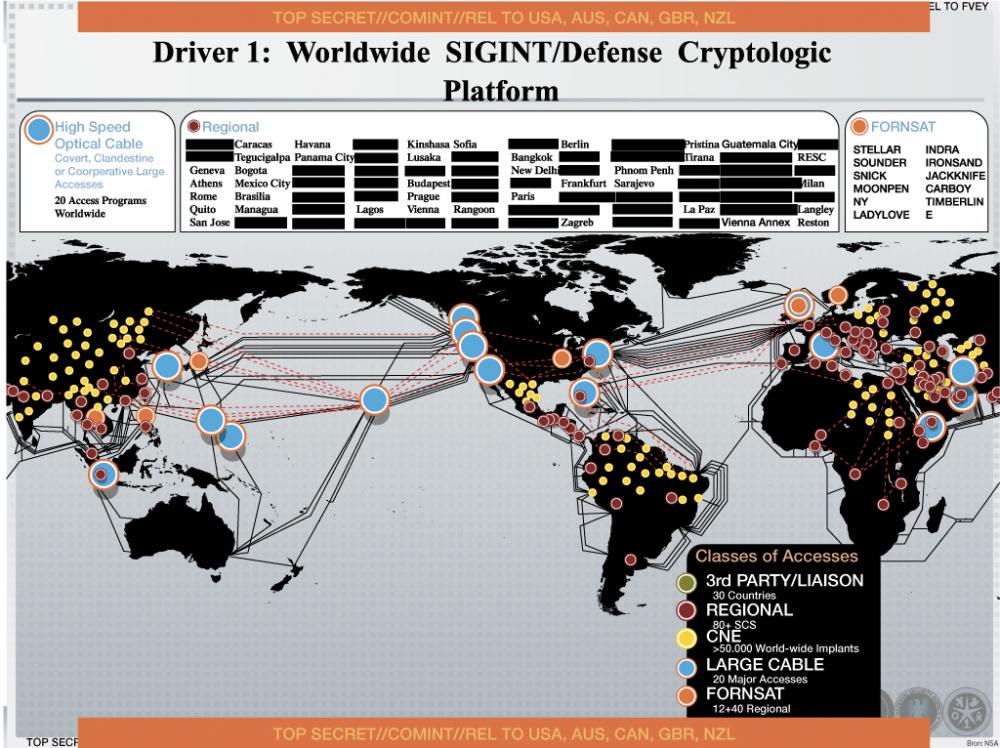

50 тысяч компьютерных сетей оказались взломаны АНБ

Шпионская сеть АНБ охватила 5 континентов

Согласно данным датской газеты NRC, Агентство Национальной Безопасности США инфицировало 50 тысяч компьютерных сетей вредоносным программным обеспечением, которое предназначено для хранения важной информации. Секретные данные были в очередной раз получены от Эдварда Сноудена.

Все эти сообщения были опубликованы в презентационных слайдах, объясняющих, как АНБ получала информацию во всем мире. Инициатива называется «Computer Network Exploitation» (CNE – «Исследование компьютерных сетей»). По данным NRC, под этой скромной аббревиатурой скрывается секретная методика проникновения в компьютерные системы, за счет использования вредоносного программного обеспечения. CNE успешно охватила 5 континентов.

CNET обнаружила на официальном сайте NSA информацию о вакансии, в которой CNE описывается как очередная компьютерная сеть. Среди функций CNE называют налаживание развед-сетей и получение данных из других компьютерных сетей.

Слайд, показывающий масштабы слежки АНБ.

NRC пишет, что за последние пять лет, слежка со стороны АНБ значительно увеличилась. Если в 2008 существовало около 20 тысяч внедрений в чужие компьютерные Сети. В 2013 их количество возросло более чем на половину. Интересно, что АНБ может автоматически активировать и деактивировать свои вредоносные вирусы одним нажатием кнопки.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru