


50 тысяч компьютерных сетей оказались взломаны АНБ

Шпионская сеть АНБ охватила 5 континентов

Согласно данным датской газеты NRC, Агентство Национальной Безопасности США инфицировало 50 тысяч компьютерных сетей вредоносным программным обеспечением, которое предназначено для хранения важной информации. Секретные данные были в очередной раз получены от Эдварда Сноудена.

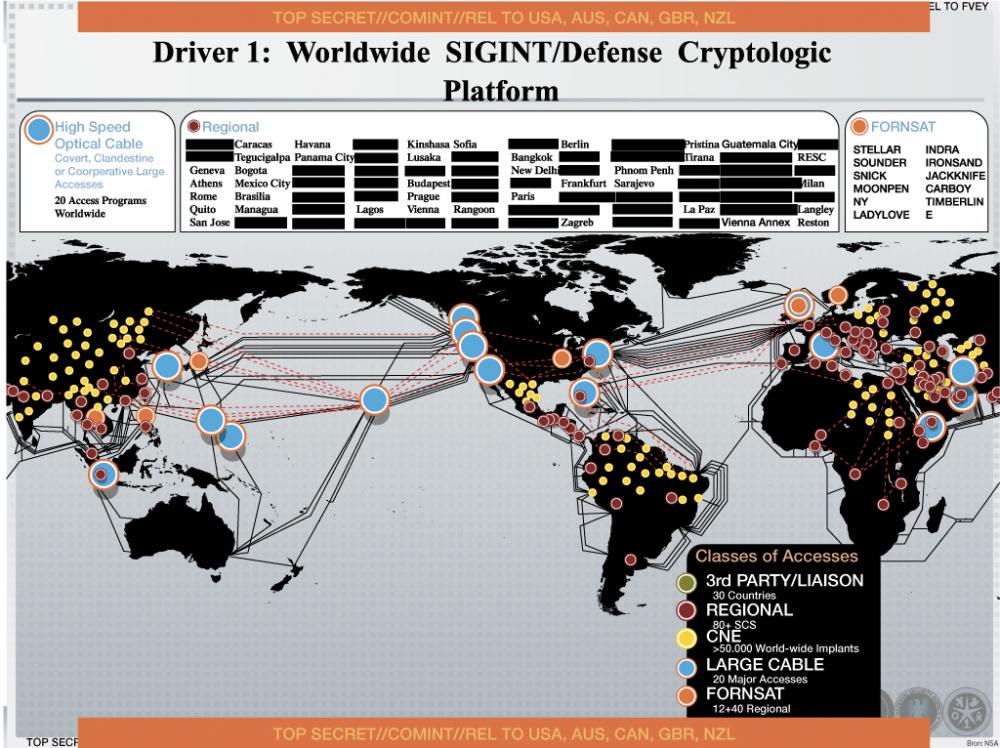
Все эти сообщения были опубликованы в презентационных слайдах, объясняющих, как АНБ получала информацию во всем мире. Инициатива называется «Computer Network Exploitation» (CNE – «Исследование компьютерных сетей»). По данным NRC, под этой скромной аббревиатурой скрывается секретная методика проникновения в компьютерные системы, за счет использования вредоносного программного обеспечения. CNE успешно охватила 5 континентов.

CNET обнаружила на официальном сайте NSA информацию о вакансии, в которой CNE описывается как очередная компьютерная сеть. Среди функций CNE называют налаживание развед-сетей и получение данных из других компьютерных сетей.

Слайд, показывающий масштабы слежки АНБ.

NRC пишет, что за последние пять лет, слежка со стороны АНБ значительно увеличилась. Если в 2008 существовало около 20 тысяч внедрений в чужие компьютерные Сети. В 2013 их количество возросло более чем на половину. Интересно, что АНБ может автоматически активировать и деактивировать свои вредоносные вирусы одним нажатием кнопки.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru