


50 тысяч компьютерных сетей оказались взломаны АНБ

Шпионская сеть АНБ охватила 5 континентов

Согласно данным датской газеты NRC, Агентство Национальной Безопасности США инфицировало 50 тысяч компьютерных сетей вредоносным программным обеспечением, которое предназначено для хранения важной информации. Секретные данные были в очередной раз получены от Эдварда Сноудена.

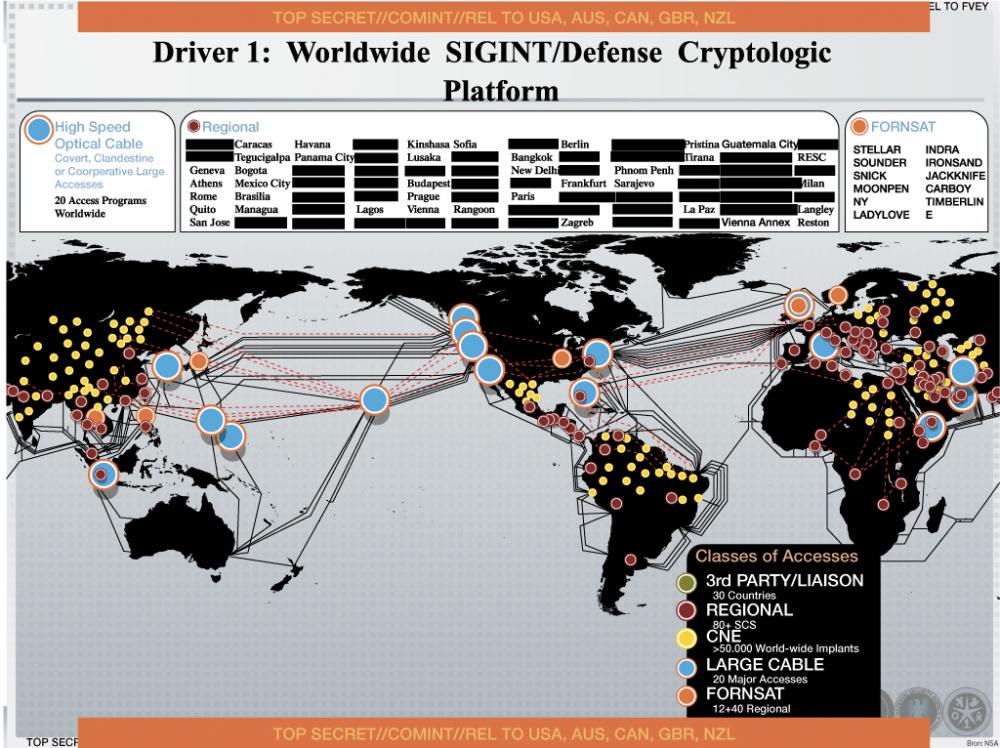
Все эти сообщения были опубликованы в презентационных слайдах, объясняющих, как АНБ получала информацию во всем мире. Инициатива называется «Computer Network Exploitation» (CNE – «Исследование компьютерных сетей»). По данным NRC, под этой скромной аббревиатурой скрывается секретная методика проникновения в компьютерные системы, за счет использования вредоносного программного обеспечения. CNE успешно охватила 5 континентов.

CNET обнаружила на официальном сайте NSA информацию о вакансии, в которой CNE описывается как очередная компьютерная сеть. Среди функций CNE называют налаживание развед-сетей и получение данных из других компьютерных сетей.

Слайд, показывающий масштабы слежки АНБ.

NRC пишет, что за последние пять лет, слежка со стороны АНБ значительно увеличилась. Если в 2008 существовало около 20 тысяч внедрений в чужие компьютерные Сети. В 2013 их количество возросло более чем на половину. Интересно, что АНБ может автоматически активировать и деактивировать свои вредоносные вирусы одним нажатием кнопки.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru