


Apple дает полицейским фотографии своих клиентов

Apple рассказала о сотрудничестве с властями

Apple последовала примеру Facebook, Google, Microsoft, Twitter, Yahoo! и рассказала, какими данными она делилась с полицейскими и правительственными агентствами. В отчете компания признается, что предоставляла личную информацию клиентов только в тех случаях, когда к ней поступали просьбы от органов и правительства.

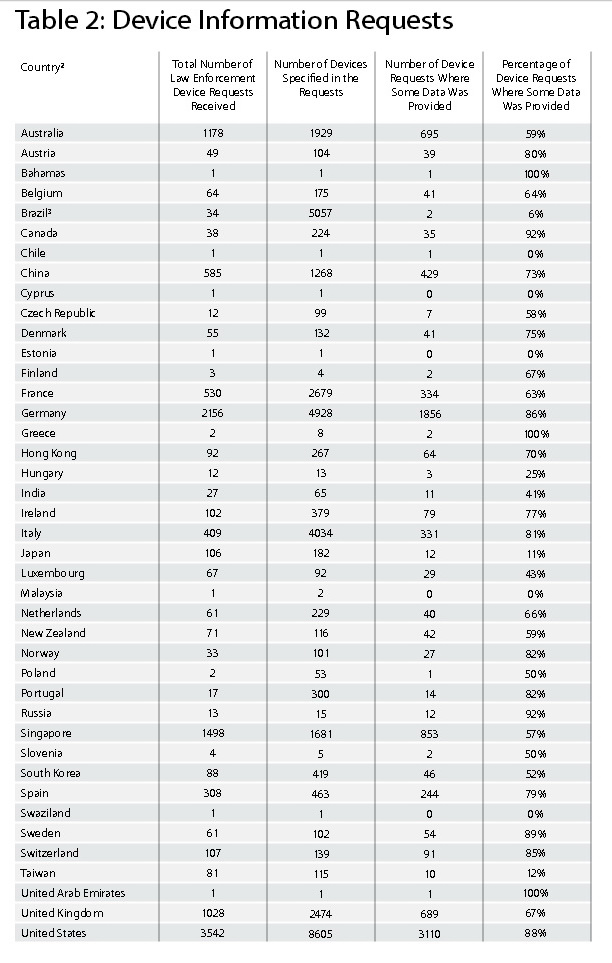
В отчете компания указала количество обращений со стороны властей, количество удовлетворенных требований и другие интересные детали. В общей сложности Apple помогала полиции в 31 стране, включая США. По закону, Apple не имела права точно назвать количество обращений со стороны американских властей. Apple против такой политики, но вынуждена ей подчиняться.

Чаще всего правительство и правоохранительные органы интересует информация, связанная с ограблениями и пропавшими или похищенными людьми. Очень редко компанию просят предоставить фотографии или электронные письма. Она предоставляет доступ к таким данным лишь в исключительных случаях.

Apple также признается, что ее никогда не требовали раскрывать информацию в рамках статьи 215 Закона о патриотизме (2001 года). Этот документ разрешает ФБР получать личную информацию о пользователе, включая его имя, все его переговоры и записи о деятельности в Сети, для предотвращения террористических актов.

В документе Apple указывает, что ее коммерческая деятельность никак не зависит от сбора или анализа пользовательских данных. Кроме того она шифрует всех переговоры, осуществляемые в iMessage и FaceTime. Компания не хранит информацию о вашем местоположении, истории поиска в Siri или Maps.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru