


Apple дает полицейским фотографии своих клиентов

Apple рассказала о сотрудничестве с властями

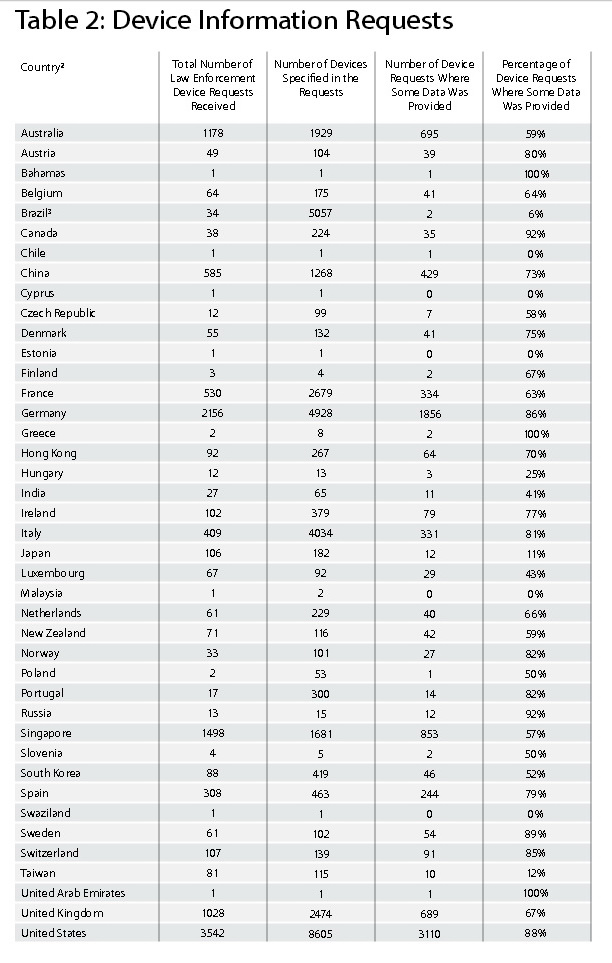
Apple последовала примеру Facebook, Google, Microsoft, Twitter, Yahoo! и рассказала, какими данными она делилась с полицейскими и правительственными агентствами. В отчете компания признается, что предоставляла личную информацию клиентов только в тех случаях, когда к ней поступали просьбы от органов и правительства.

В отчете компания указала количество обращений со стороны властей, количество удовлетворенных требований и другие интересные детали. В общей сложности Apple помогала полиции в 31 стране, включая США. По закону, Apple не имела права точно назвать количество обращений со стороны американских властей. Apple против такой политики, но вынуждена ей подчиняться.

Чаще всего правительство и правоохранительные органы интересует информация, связанная с ограблениями и пропавшими или похищенными людьми. Очень редко компанию просят предоставить фотографии или электронные письма. Она предоставляет доступ к таким данным лишь в исключительных случаях.

Apple также признается, что ее никогда не требовали раскрывать информацию в рамках статьи 215 Закона о патриотизме (2001 года). Этот документ разрешает ФБР получать личную информацию о пользователе, включая его имя, все его переговоры и записи о деятельности в Сети, для предотвращения террористических актов.

В документе Apple указывает, что ее коммерческая деятельность никак не зависит от сбора или анализа пользовательских данных. Кроме того она шифрует всех переговоры, осуществляемые в iMessage и FaceTime. Компания не хранит информацию о вашем местоположении, истории поиска в Siri или Maps.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru