


Apple дает полицейским фотографии своих клиентов

Apple рассказала о сотрудничестве с властями

Apple последовала примеру Facebook, Google, Microsoft, Twitter, Yahoo! и рассказала, какими данными она делилась с полицейскими и правительственными агентствами. В отчете компания признается, что предоставляла личную информацию клиентов только в тех случаях, когда к ней поступали просьбы от органов и правительства.

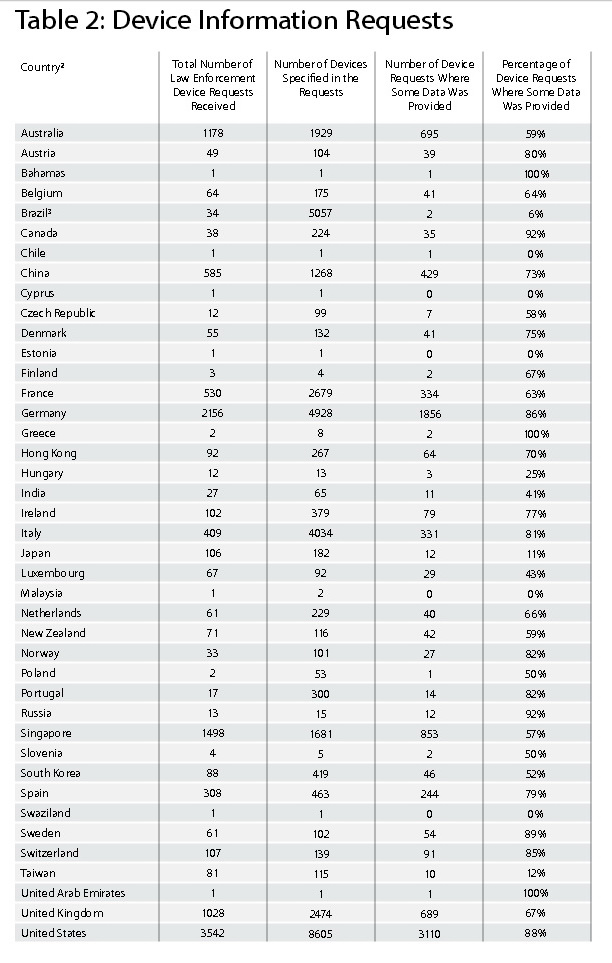
В отчете компания указала количество обращений со стороны властей, количество удовлетворенных требований и другие интересные детали. В общей сложности Apple помогала полиции в 31 стране, включая США. По закону, Apple не имела права точно назвать количество обращений со стороны американских властей. Apple против такой политики, но вынуждена ей подчиняться.

Чаще всего правительство и правоохранительные органы интересует информация, связанная с ограблениями и пропавшими или похищенными людьми. Очень редко компанию просят предоставить фотографии или электронные письма. Она предоставляет доступ к таким данным лишь в исключительных случаях.

Apple также признается, что ее никогда не требовали раскрывать информацию в рамках статьи 215 Закона о патриотизме (2001 года). Этот документ разрешает ФБР получать личную информацию о пользователе, включая его имя, все его переговоры и записи о деятельности в Сети, для предотвращения террористических актов.

В документе Apple указывает, что ее коммерческая деятельность никак не зависит от сбора или анализа пользовательских данных. Кроме того она шифрует всех переговоры, осуществляемые в iMessage и FaceTime. Компания не хранит информацию о вашем местоположении, истории поиска в Siri или Maps.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru