


Портал HackSurfer визуализирует глобальные сетевые угрозы

HackSurfer – мгновенный анализ кибер-угроз

Журнал Forbes рассказал о HackSurfer.com – информационном сервисе, освещающем глобальные киберугрозы. Отличительной особенностью стартапа, основанного ветераном индустрии Джейсоном Поланкичем (Jason Polancich), заключается в том, что информация доступна всем: корпорациям, аналитикам, журналистам и хакерам.

Платформа HackSurfer призвана помочь в создании более надежных компьютерных систем безопасности. Портал собирает информацию об угрозах со всего мира. Пока в компании трудится только 16 человек, большая часть из которых ранее была занята в сфере информационной безопасности. Компания транслирует свои отчеты в Twitter и Facebook. Цель компании – помочь в распространении информации о глобальных компьютерных атаках.

Главное преимущество ресурса – визуализация информации. В отличие от многих других подобных ресурсов, HackSurfer предлагает выкладки в симпатичном и неформальном стиле.

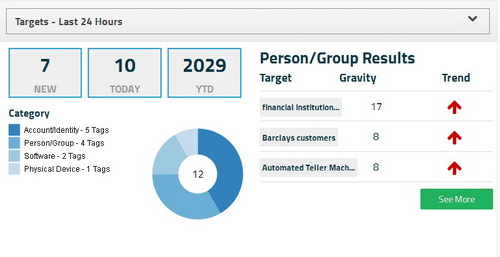
Пример демонстрации информации об угрозах на сайте HackSurfer.com.

Проведя анализ опасностей за прошлый месяц, сотрудники HackSurfer.com пришли к выводу, что наиболее рискованными сферами в Интернете остаются финансовые услуги и здравоохранение. Победить такие страшные угрозы, как Carberp (семейство вредоносного программного обеспечения, связанное с Zeus Trojan), можно только упростив сотрудничество между разными компаниями на рынке кибербезопасности. Carberp – угроза финансовому рынку. Вирус захватывает счета, инфицирует компьютеры, телефоны, браузеры. Программа может украсть пароль пользователя, а затем передать его хакерам.

Услуги HackSurfer также услуги помогут предотвращать атаки Distributed Denial of Service (DDOS). Подобная техника нападений используется не только для вывода из работы сервисов, но и для маскировки атак, нацеленных на дестабилизацию фондового рынка.

На данный момент HackSurfer находится на стадии рабочей беты.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru