


Новая фишинговая кампания против фанатов Apple

Взломщики пугают замороженным Apple ID

Пользователи Apple столкнулись с новой фишинговой атакой. На этот раз владельцам техники от известного американского производителя рассылают сообщения, утверждающие, что их учетная запись Apple ID была временно заморожена. Таким образом, хакеры пытаются заставить жертв выдать личные данные.

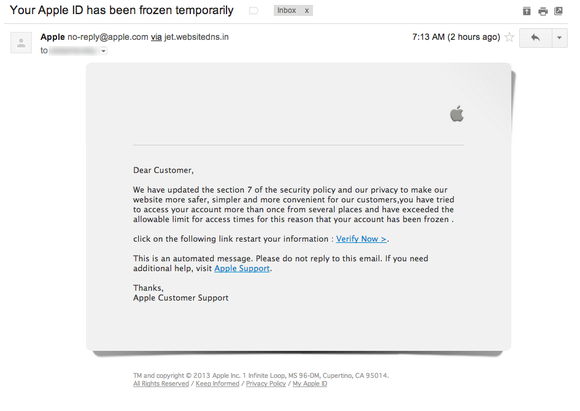
В самом письме, якобы написанном от имени Apple, говорится, что компания обновила политику безопасности, чтобы сделать сайт более защищенным и надежным. Пользователь якобы превысил допустимое количество логинов и его учетную запись заблокировали. По словам жертв вредоносной атаки, письмо попадает в почтовый ящик как раз тогда, когда устанавливается следующая версия операционной системы OS X Mavericks, но эксперты говорят, что это совпадения. Подобные письма замечались еще в августе.

Пример фишингового письма.

На первый взгляд сообщение может показаться аутентичным, однако есть небольшие подсказки, которые позволяют догадаться о его фишинговой природе. Например, в отличие от аутентичных напоминаний от Apple, в письме к получателю не обращаются по имени. Кроме того, в документе встречаются стилистические и пунктуационные ошибки.

Самая серьезная деталь, которая должна насторожить получателей, это то, что ссылки из письма отправляют пользователя не на сайт Apple, а на тайваньский вебсайт компании. Если же вы все-таки попались на удочку фишеров, эксперты советуют немедленно сменить пароль и внимательно следить за активностью на банковском счету.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru