


Новая фишинговая кампания против фанатов Apple

Взломщики пугают замороженным Apple ID

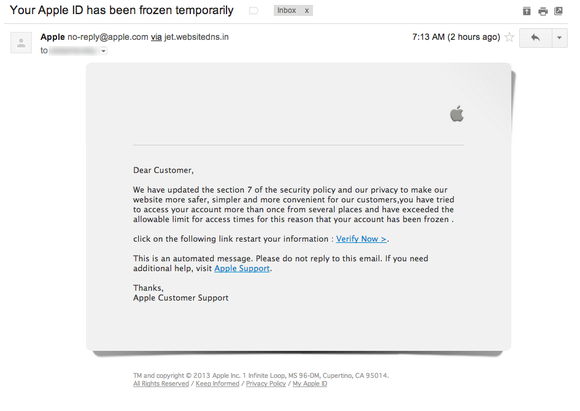
Пользователи Apple столкнулись с новой фишинговой атакой. На этот раз владельцам техники от известного американского производителя рассылают сообщения, утверждающие, что их учетная запись Apple ID была временно заморожена. Таким образом, хакеры пытаются заставить жертв выдать личные данные.

В самом письме, якобы написанном от имени Apple, говорится, что компания обновила политику безопасности, чтобы сделать сайт более защищенным и надежным. Пользователь якобы превысил допустимое количество логинов и его учетную запись заблокировали. По словам жертв вредоносной атаки, письмо попадает в почтовый ящик как раз тогда, когда устанавливается следующая версия операционной системы OS X Mavericks, но эксперты говорят, что это совпадения. Подобные письма замечались еще в августе.

Пример фишингового письма.

На первый взгляд сообщение может показаться аутентичным, однако есть небольшие подсказки, которые позволяют догадаться о его фишинговой природе. Например, в отличие от аутентичных напоминаний от Apple, в письме к получателю не обращаются по имени. Кроме того, в документе встречаются стилистические и пунктуационные ошибки.

Самая серьезная деталь, которая должна насторожить получателей, это то, что ссылки из письма отправляют пользователя не на сайт Apple, а на тайваньский вебсайт компании. Если же вы все-таки попались на удочку фишеров, эксперты советуют немедленно сменить пароль и внимательно следить за активностью на банковском счету.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru