


Новая фишинговая кампания против фанатов Apple

Взломщики пугают замороженным Apple ID

Пользователи Apple столкнулись с новой фишинговой атакой. На этот раз владельцам техники от известного американского производителя рассылают сообщения, утверждающие, что их учетная запись Apple ID была временно заморожена. Таким образом, хакеры пытаются заставить жертв выдать личные данные.

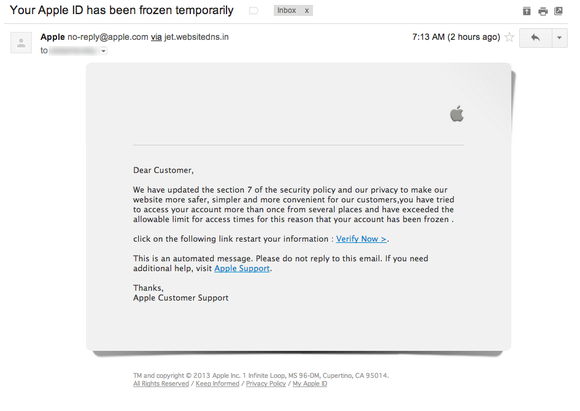
В самом письме, якобы написанном от имени Apple, говорится, что компания обновила политику безопасности, чтобы сделать сайт более защищенным и надежным. Пользователь якобы превысил допустимое количество логинов и его учетную запись заблокировали. По словам жертв вредоносной атаки, письмо попадает в почтовый ящик как раз тогда, когда устанавливается следующая версия операционной системы OS X Mavericks, но эксперты говорят, что это совпадения. Подобные письма замечались еще в августе.

Пример фишингового письма.

На первый взгляд сообщение может показаться аутентичным, однако есть небольшие подсказки, которые позволяют догадаться о его фишинговой природе. Например, в отличие от аутентичных напоминаний от Apple, в письме к получателю не обращаются по имени. Кроме того, в документе встречаются стилистические и пунктуационные ошибки.

Самая серьезная деталь, которая должна насторожить получателей, это то, что ссылки из письма отправляют пользователя не на сайт Apple, а на тайваньский вебсайт компании. Если же вы все-таки попались на удочку фишеров, эксперты советуют немедленно сменить пароль и внимательно следить за активностью на банковском счету.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru