


Новая фишинговая кампания против фанатов Apple

Взломщики пугают замороженным Apple ID

Пользователи Apple столкнулись с новой фишинговой атакой. На этот раз владельцам техники от известного американского производителя рассылают сообщения, утверждающие, что их учетная запись Apple ID была временно заморожена. Таким образом, хакеры пытаются заставить жертв выдать личные данные.

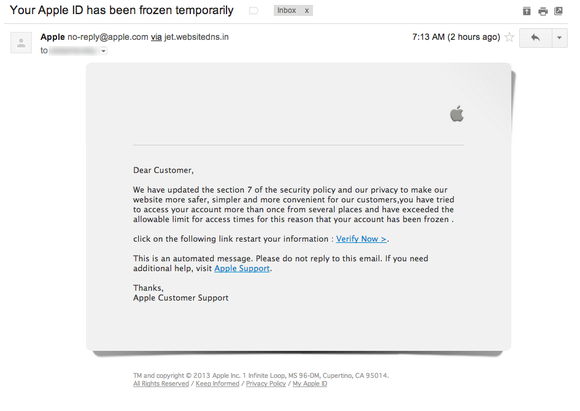
В самом письме, якобы написанном от имени Apple, говорится, что компания обновила политику безопасности, чтобы сделать сайт более защищенным и надежным. Пользователь якобы превысил допустимое количество логинов и его учетную запись заблокировали. По словам жертв вредоносной атаки, письмо попадает в почтовый ящик как раз тогда, когда устанавливается следующая версия операционной системы OS X Mavericks, но эксперты говорят, что это совпадения. Подобные письма замечались еще в августе.

Пример фишингового письма.

На первый взгляд сообщение может показаться аутентичным, однако есть небольшие подсказки, которые позволяют догадаться о его фишинговой природе. Например, в отличие от аутентичных напоминаний от Apple, в письме к получателю не обращаются по имени. Кроме того, в документе встречаются стилистические и пунктуационные ошибки.

Самая серьезная деталь, которая должна насторожить получателей, это то, что ссылки из письма отправляют пользователя не на сайт Apple, а на тайваньский вебсайт компании. Если же вы все-таки попались на удочку фишеров, эксперты советуют немедленно сменить пароль и внимательно следить за активностью на банковском счету.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru