

В Китае данные тысяч постояльцев гостиниц попали в сеть

В Китае данные тысяч постояльцев гостиниц попали в сеть

Гостиничные сети Китая не смогли защитить данные своих постояльцев. Как сообщает издание South China Morning Post, персональная информация о тысячах клиентов китайских отелей оказалась в широком доступе. Купить базу данных о бронировании номеров предлагалось на популярной китайской торговой платформе Taobao. За 8 гигабайт продавцы просили 2000 юаней.

Также предложение было доступно на сайте chakaifang.info, который в настоящее время заблокирован. Установить, кто является владельцем сайта, пока не удалось. Известно лишь, что ресурс был зарегистрирован на расположенную в провинции Цзянсу компанию по доставке. В компании однако отвергли любую причастность к данному сайту.

Возможно, доступ к данным злоумышленники смогли получить благодаря «дыре» в системе безопасности CNWisdom – компании, которая является ведущим провайдером wi-fi доступа для многих китайских отелей. Компания попала под подозрение, так как недавно ее уже пытались взломать, сообщает city-of-hotels.ru.

В то же время в CNWisdom открещиваются от возможной причины утечки, отмечая, что их данные хранятся иным способом и отличаются от данных, выложенных в сеть. В свою очередь специалисты отмечают тот факт, что в рекомендациях деятельности провайдера можно найти инструкции по хранению как можно меньшего объема данных пользователей, во избежание нежелательных утечек и критикуют CNWisdom за несоблюдение.

По информации китайских СМИ в сеть могла попасть персональная информация о бронировании как минимум 450 тыс. номеров, включая имена, адреса, места работы, телефонные номера из более 4500 отелей. Именно такое число отелей обслуживалось на 2011 год компанией CNWisdom.

Для Китая похищение персональных данных уже давно является привычным явлением. При желании в Поднебесной можно купить любую клиентскую базу: от подписчиков газет до посетителей шикарных ресторанов. Власти стараются ставить барьеры и снизить ущерб от подобных хищений. Так, в сентябре в Китае вступили в силу новые правила защиты данных, аналогичные правилам ЕС, которые обязывают провайдеров минимизировать объем хранящихся персональных данных. Тем не менее, новое законодательство применяется в Китае весьма избирательно, что в ряде случаев делает легальное преследование невозможным.


Комментирует главный аналитик компании InfoWatch Николай Федотов:

«Продажа 450 000 записей за 2000 юаней (10412 рублей) – это получится (даже без учёта прибыли и платы за риск) 2 копейки за запись. Цены сопоставимы с Россией, где базы персональных данных тоже продаются за копейки и доли копеек "за голову". И совсем не сопоставимо с США, где персональные данные можно на чёрном рынке стоят от 50 центов до нескольких долларов "на душу населения".

Цена за ПДн на чёрном рынке говорит о доходе, который можно получить путем эксплуатации таких данных. Обычно подразумевается реклама (в том числе спам) или мошенничество.

Стоимость риска должна определять применяемые меры защиты. Защита не имеет права быть дороже соответствующих рисков. В данном случае целесообразна копеечная (в буквальном смысле слова) защита».

Подпишитесь на новости

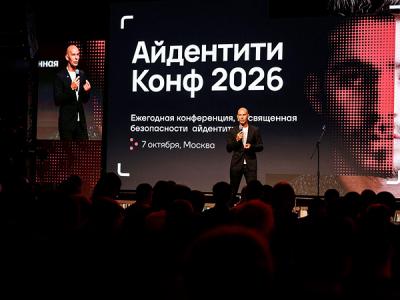
ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru