


Kaprica Security придумала зарядку-антивирус

Зарядка Skorpion удаляет вирусы со смартфона

На ежегодной конференции Black Hat этим летом, исследователи продемонстрировали, как через модифицированное зарядное устройство можно добавить вредоносное программное обеспечение на iPhone. Теперь же небольшая компания Kaprica Security пытается, создать зарядное устройство, которое будет сканировать смартфон на наличие вирусов и удалять их при необходимости.

Компания Kaprica Security придумала зарядное устройство Skorpion. Аппарат физически отделен от смартфона и поэтому лучше подходит для нахождения вредоносного программного обеспечения, которое может месяцами прятаться на вашем виртуальном устройстве, похищая логины, пароли и даже номера кредитных карт.

Со-основатель Kaprica и исполнительный директор компании Дуг Бриттон (Doug Britton) говорит, что Skorpion анализирует файлы в телефоне, не полагаясь на операционную систему аппарата или процессор. Это означает, что аксессуар не уязвим для вирусов, которые могут обмануть мобильные антивирусы.

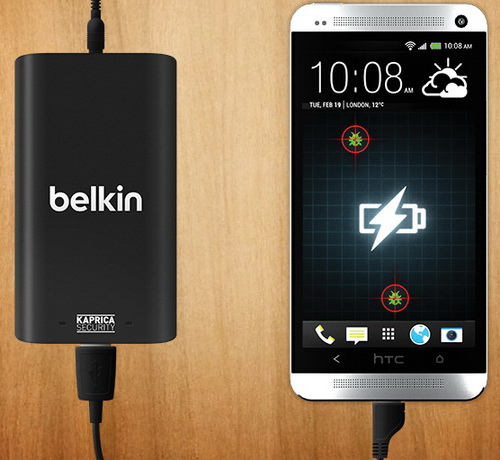
Зарядное устройство Skorpion рядом со сматфоном на базе Android (фото с сайта производителя).

Бритон ранее работал на оборонную компанию Lockheed Martin. Там он занимался исследованиями и разработкой защитных решений. По его мнению, сложно найти незаметные атаки, а также выяснить их периодичность на смартфонах.

Kaprica планирует начать продажу зарядного устройства Skorpion в этом году или в начале следущего. Стоимость устройства составит около $65. Потребители также должны будут выплачивать ежемесячную абонентскую плату за обновления и напоминания. Производством устройства займется компания Belkin.

Зарядное устройство Skorpion может работать с любой мобильной операционной системой. Kaprica сейчас сотрудничает с производителями смартфонов, пытаясь обеспечить совместимость зарядки с самыми разными устройствами. Бриттон пока не уточняет, с какими именно моделями будет совместим Skorpion. Технологически устройство пока оптимизируется под Android-аппараты.

Новинка удобна и проста в работе. Пользователь подключает закрядное устройство к сети, а потом к смартфону. Затем модель осуществляет предварительное сканирование телефона. Если все в порядке, загорается зеленый свет. Обновления встроенной антивирусной базы скачиваются через беспроводное соединение на смартфоне.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru