


Пользователи не думают о безопасности при использовании публичных Wi-Fi

Пользователи не думают о безопасности при использовании публичных Wi-Fi

Более трети российских пользователей, регулярно подключающих свои устройства к публичным точкам доступа Wi-Fi, не принимают каких-либо мер безопасности. Таков итог специального исследования, проведенного по всему миру для «Лаборатории Касперского» летом 2013 года*. Между тем, для злоумышленников публичные сети Wi-Fi могут стать средством перехвата важных данных пользователя.

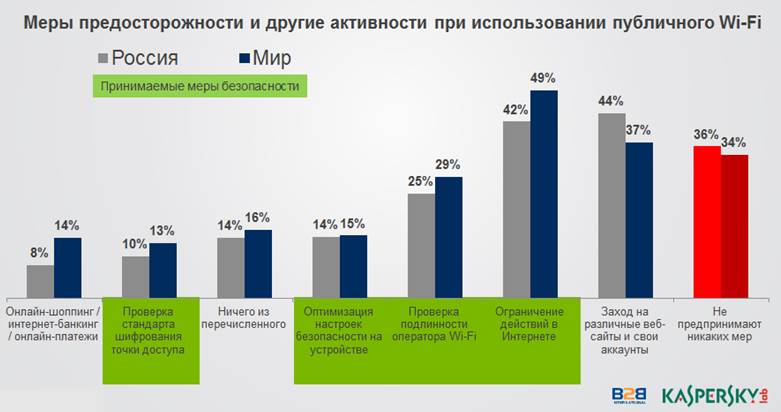
Сегодня получить доступ в Интернет просто: помимо сотовых сетей и сетей проводного широкополосного доступа, в распоряжении современного пользователя компьютеров и мобильных устройств практически всегда есть хотя бы один хот-спот, через который можно без проблем получить доступ в Сеть. Однако ради удобства во многих публичных точках доступа не применяются вообще никакие меры защиты, и большое количество пользователей эта ситуация устраивает. Так, 36% респондентов в России заявили, что не предпринимают никаких мер предосторожности, когда подключаются к публичным хот-спотам. При этом еще 8% пользователей ответили, что через публичные точки доступа заходят на сервисы интернет-банкинга и в онлайн-магазины. И только 10% опрошенных сообщили, что стараются проверять, какой стандарт шифрования используется в случае с конкретной точкой доступа.


Эксперты «Лаборатории Касперского» считают, что прибегать к дополнительной защите при подключении к публичной точке доступа – очень важная мера предосторожности, потому что никогда нельзя с точностью сказать, что делает «тот парень с ноутбуком за соседним столиком в кафе»: проверяет личную почту или просматривает интернет-трафик беспечных пользователей, сидящих вокруг. Атаки типа Man-in-the-Middle это позволяют. Точка доступа Wi-Fi является своего рода окном в Интернет для множества подключенных к ней устройств. Запросы от устройств сначала идут на точку доступа и только потом – к сайту, который намеревается посетить владелец устройства. Если обмен данными между точкой доступа и устройством пользователя не защищен шифрованием, злоумышленник даже не самого высокого ранга сможет перехватить данные, которые пользователь вводит, например,  на сайте банка или интернет-магазина. Более того, такая атака возможна, даже если доступ к хот-споту защищен паролем, а между искомым сайтом и браузером пользователя установлено защищенное https-соединение.

Среди данных, которые могут быть перехвачены злоумышленниками, сообщения в социальных сетях, пароли и логины от аккаунтов в них, а также учетных записей в почте, платежных и банковских системах – все это преступники могут использовать для незаконного обогащения. В связи с этим для обеспечения безопасности соединения с точкой доступа Wi-Fi  стоит придерживаться определенных правил.

«Прежде всего, следует использовать только защищенное соединение с точкой доступа. Уже только одна эта мера серьезно снижает вероятность перехвата трафика злоумышленником. Однако если пользователь планирует подключиться к сайту, на котором нужно вводить важные персональные данные, например, логин и пароль для доступа к платежной системе или системе онлайн-банкинга, нужно еще уделять внимание проверке SSL-соединения. К сожалению, этих базовых мер предосторожности недостаточно, необходимы дополнительные защитные средства, – комментирует Сергей Голованов, ведущий антивирусный эксперт «Лаборатории Касперского». – Одним из таких средств является, например, технология защиты «Безопасные платежи», которая присутствует в новом Kaspersky Internet Security для всех устройств»

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru