

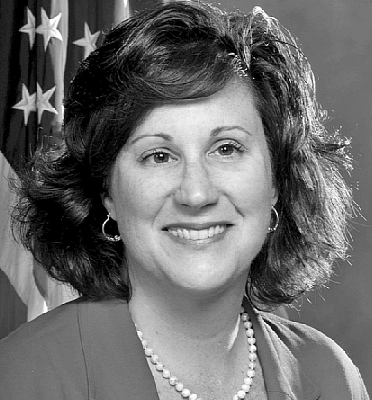

Бывшая сотрудница нью-йоркского отдела ФБР перешла в Deloitte

Следователь по делу «11 сентября» перешел в Deloitte

Компания Deloitte, которая специализируется на консалтинге в сфере компьютерной безопасности, наняла бывшего старшего руководителя ФБР Мэри И. Галлиган. Именно эта женщина являлась следователем, занимавшимся расследованием террористических актов в Нью-Йорке, которые произошли 11 сентября 2001 года.

В Deloitte & Touche Галлиган займет место директора по безопасности и защите личных данных. Фирма надеется, что опытный специалист позволит клиентам лучше защищаться от постоянно совершенствующихся компьютерных атак. У женщины действительно огромный опыт работы в сфере безопасности. Она отдала 25 лет карьере в системе правоохранительных органов США. Ее советы, безусловно, будут интересны компаниям из списка Fortune 500, которые пользуются услугами Deloitte.

Мэри И. Галлиган.

Уроженка Нью-Йорка и психолог по образованию Галлиган присоединилась к ФБР еще в 1988 году после завершения обучения в академии ФБР в Квантико (штат Виргиния) в апреле 1988 года. Она занималась расследованием террористических актов и сборкой разведданных. Наверное, одно из ее самых известных дел – расследование террористических актов 11 сентября 2001 года (кодовое название PENTTBOM). Ее последняя должность в правительственной структуре – специальный агент, возглавляющий отдел нью-йоркского отделения ФБР, занимающегося киберпреступностью.

Галлиган. Именно эта женщина являлась следователем, занимавшимся расследованием террористических актов в Нью-Йорке, которые произошли 11 сентября 2001 года.

" />

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru