


АНБ разрабатывает новые методы расшифровки защищенных материалов

Бюджет американской разведки составил $52,6 млрд

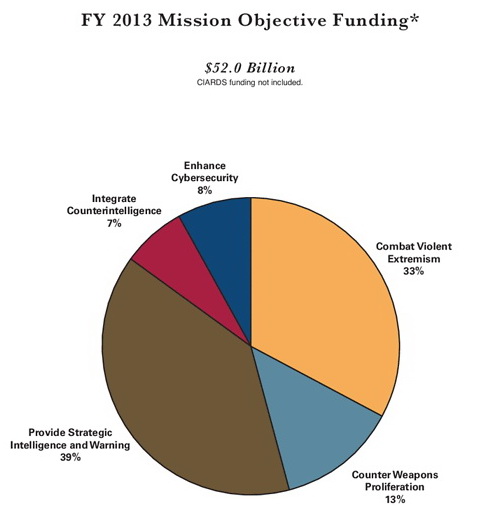
Бюджет, выделенный американским правительством на поддержку 16-разведовательных служб, включает в себя средства на разработку новых технологий, которые должны быстрее проводить расшифровку данных. Эта информация была обнародована двардом Сноуденом в беседе с журналистами Washington Post.

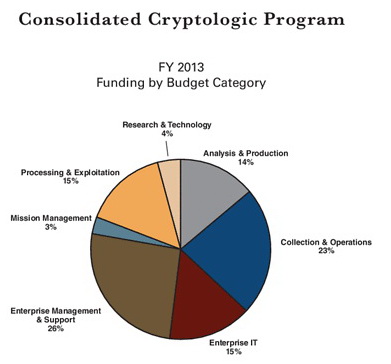
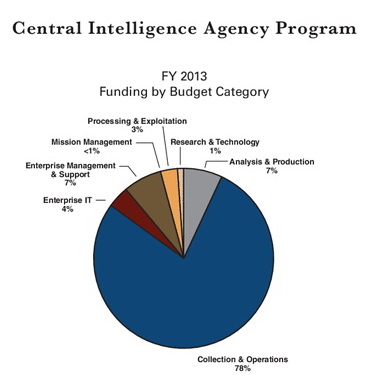
Ежегодный бюджет АНБ составляет $52,6 млрд. Не уточняется, какое количество средств были потрачены на разработку новых способов взлома различных технологий шифрования. Документ, предоставленный Сноуденом, описывает бюджет на 2013 год, поданный на рассмотрение в 2012. Предоставленные бумаги показывают, что расходы США на разведку в данный момент намного выше, чем во времена Холодной Войны. Больше всего денег получает ЦРУ ($14,7 млрд), а вслед за ним идет Агентство национальной безопасности ($10,5 млрд).

Washington Post пишет, что в документации говорится о значительном увеличении финансирования АНБ: расширяется инфраструктура, закупаются новые технологии слежки. Signals Intelligence (SIGINT) например, потратила $48,6 млн только на проекты связанные с «информационной перегрузкой» (вызванной, скорее всего необходимостью обрабатывать все полученные данные). 35 тысяч людей трудятся над Consolidated Cryptologic Program, пытаясь разработать новые методы анализа и взлома шифров. Кроме того, из документации стало известно, что в американской армии присутствуют специальные группы, занимающиеся исключительно компьютерным взломом.

Газета пишет, что АНБ занимается выполнение рискованных разведывательных миссий в тылу противника, устанавливая сенсоры слежки в непосредственной близости о многочисленных целей. Это делается в тех случаях, когда интересующие американцев люди, воздерживаются от активного использования текущих коммуникационных каналов.

Толчком для увеличения финансирования разведки стали теракты 11 сентября.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru