


Tor предлагают встроить в браузер Firefox

Tor предлагают встроить в браузер Firefox

Tor предлагают встроить в браузер Firefox

В трекере Bugzilla зарегистрирован билет 901614, в котором предлагается улучшить безопасность браузера Firefox, внедрив в него анонимайзер Tor в качестве стандартной опции. Это довольно смелое предложение. Сеть анонимайзеров Tor до недавнего времени считалась в каком-то смысле экзотической технологией, которую используют только хакеры и диссиденты.

Всё изменилось в последние месяцы, после истории с тотальной прослушкой интернет-трафика со стороны АНБ и других спецслужб. В нынешних условиях криптография и анонимайзер нужны каждому человеку, который хочет гарантировать конфиденциальность своих коммуникаций.

Если будет реализована инициатива по внедрению Tor в браузер Firefox, то «луковичный» анонимайзер станет стандартным средством для сёрфинга по Сети, пишет habrahabr.ru.

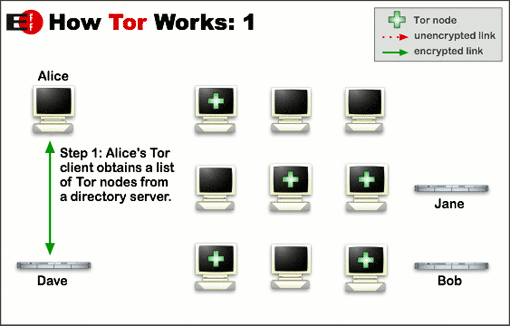
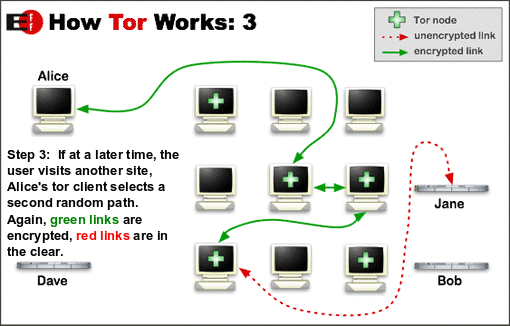
Tor работает как распределённый многослойный анонимайзер, состоящий из тысяч узлов, пропускающих через себя трафик по непредсказуемому маршруту, с добавлением дополнительного слоя шифрования на каждом узле (отсюда и название «луковичный» маршрутизатор — The Onion Router, TOR). 


Пользователи запускают прокси-сервер на своей машине, он подключается к серверам Tor, периодически создавая цепочку сквозь сеть Tor, которая использует криптографию многоуровневым способом. Каждый пакет, попадающий в систему, проходит через три различных прокси-сервера, которые выбираются случайным образом. Перед отправлением пакет последовательно шифруется тремя ключами: сначала для третьего узла, потом для второго, и, в конце концов, для первого. Когда первый узел получает пакет, он расшифровывает «верхний» слой шифра (аналогия с тем, как чистят луковицу) и узнает, куда отправить пакет дальше. Второй и третий сервер поступают аналогичным образом.


В сети Tor существуют так называемые «скрытые сервисы» — сайты в домене .onion, просмотр которых возможен только с помощью браузера Tor. Физическое местонахождение серверов так же скрыто, как и IP-адреса пользователей.

Что характерно, пакет программного обеспечения Tor и сейчас собирается на базе Firefox 17.0.8esr. Он содержит настроенную версию браузера, а также необходимые расширения, в том числе HTTPS Everywhere, NoScript, LibPNG и др.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru