


Афганские хакеры за 2 дня обезобразили 300 пакистанских сайтов

Афганские хакеры за 2 дня обезобразили 300 пакистанских сайтов

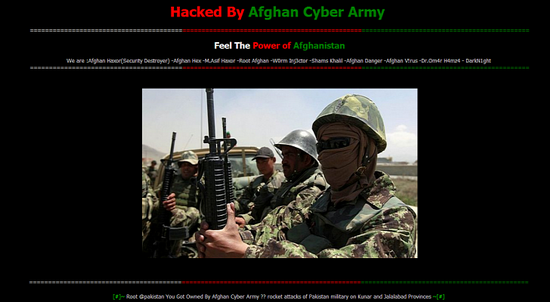
 Активисты хакерской группировки Afghan Cyber Army продолжают атаки на Пакистан. За прошедшие выходные хакеры взломали и обезобразили около 300 пакистанских сайтов. Большая часть обезображенных сайтов принадлежит коммерческим организациям. Часть обезображенных сайтов принадлежит правительственным органам и образовательным учреждениям страны. 


Хакерам удалось получить доступ к доменам - ajklgrd.gov.pk, lg.gok.pk, lgrdd.gok.pk и lgrd.gok.pk.

Стоит отметить, что домены gok.pk зарегистрированы правительственными органами Азад Кашмир (Azad Kashmir). Данная территория де-факто является частью Пакистана, хотя официально признаётся Пакистаном в качестве независимого государства.

От действий афганских хакеров также пострадал сайт Международной школы Ислама (International Islamic Grammar School - iigs.edu.pk). Сайт учебного заведения был также взломан и обезображен.

Данная акция стала ответом Afghan Cyber Army на ракетные удары пакистанской армии по афганским провинциям Кунар и Джелалабад. Хакеры предупредили Пакистан, что не намерены оставлять подобные действия безнаказанными.

На момент написания данного материала многие из пострадавших сайтов всё ещё не были восстановлены.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru