


Американцы придумали цифровое хранилище физических ключей

KeyMe предлагает хранить ключи от дверей в облаке

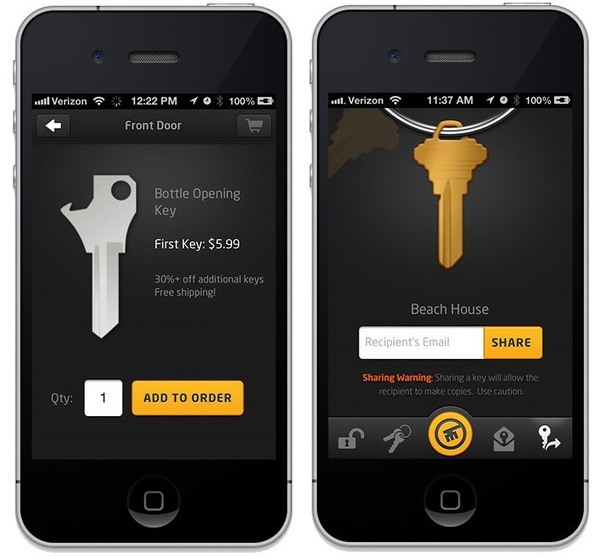
KeyMe – это оригинальный стартап, который предлагает хранить в облаке цифровые слепки физических ключей, чтобы вы могли в любой момент сделать копию. Таким образом, разработчики хотят сэкономить деньги пользователей, лишив их необходимости вызывать слесаря в тех случаях, когда они не могут попасть в дом. Разработка KeyMe началась два года назад в комнатах Колумбийской бизнес школы.

Предлагаемое решение сохраняет информацию о ключах в облаке, благодаря чему вы можете получить к ним доступ в любое время. При этом вам не нужно обращаться к слесарю, чтобы он сделал для вас ключ по скачанному чертежу. Напротив, забрать готовый ключ можно будет в специальном киоске без всякого участия человека. Эти киоски пока ставят в магазинах 7-Eleven в Нью-Йорке. Также в поиске новых ключей поможет новое мобильное приложение для iOS.

В тех же киосках можно оцифровать ваши ключи, используя компьютерную систему в киосках (которых пока есть только 5 штук на весь Нью-Йорк). Залогинится в систему можно с помощью оцифровки вашего отпечатка пальца. Камеры могут самостоятельно сделать несколько снимков ключа и на их основе сформировать модель ключа, которая и будет храниться в облаке. Весь процесс анализа занимает всего минуту, а стоимость услуги не превышает 10 долларов.


Новое бесплатное мобильное приложение также умеет сканировать ключ и предоставлять инструкции любому слесарю, благодаря чему он сможет сделать новый ключ с нуля. Стоимость такой услуги составляет около $15, что на 90% меньше, чем обычно просят американские специалисты.

Приложение также позволяет делиться цифровыми копиями ключей и создавать виртуальные связки ключей. Готовые ключи KeyMe собирается пересылать по почте.

Стартап KeyMe вызвал немалый интерес со стороны специалистов по безопасности. Кроме возможности делиться ключами, которая может оказаться весьма рискованной, вопросы вызывают и хранения чертежей. Если хакер сможет проникнуть в облачное хранилище, то он может мгновенно получить физический доступ к домам тысяч людей. Радует хотя бы то, что само приложение не хранит в памяти телефона информацию о ключах. Все данные хранятся на сервере.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru