


Американцы придумали цифровое хранилище физических ключей

KeyMe предлагает хранить ключи от дверей в облаке

KeyMe – это оригинальный стартап, который предлагает хранить в облаке цифровые слепки физических ключей, чтобы вы могли в любой момент сделать копию. Таким образом, разработчики хотят сэкономить деньги пользователей, лишив их необходимости вызывать слесаря в тех случаях, когда они не могут попасть в дом. Разработка KeyMe началась два года назад в комнатах Колумбийской бизнес школы.

Предлагаемое решение сохраняет информацию о ключах в облаке, благодаря чему вы можете получить к ним доступ в любое время. При этом вам не нужно обращаться к слесарю, чтобы он сделал для вас ключ по скачанному чертежу. Напротив, забрать готовый ключ можно будет в специальном киоске без всякого участия человека. Эти киоски пока ставят в магазинах 7-Eleven в Нью-Йорке. Также в поиске новых ключей поможет новое мобильное приложение для iOS.

В тех же киосках можно оцифровать ваши ключи, используя компьютерную систему в киосках (которых пока есть только 5 штук на весь Нью-Йорк). Залогинится в систему можно с помощью оцифровки вашего отпечатка пальца. Камеры могут самостоятельно сделать несколько снимков ключа и на их основе сформировать модель ключа, которая и будет храниться в облаке. Весь процесс анализа занимает всего минуту, а стоимость услуги не превышает 10 долларов.


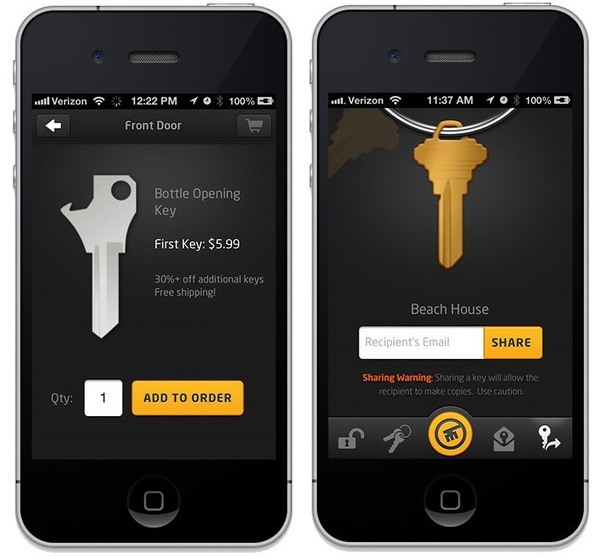
Новое бесплатное мобильное приложение также умеет сканировать ключ и предоставлять инструкции любому слесарю, благодаря чему он сможет сделать новый ключ с нуля. Стоимость такой услуги составляет около $15, что на 90% меньше, чем обычно просят американские специалисты.

Приложение также позволяет делиться цифровыми копиями ключей и создавать виртуальные связки ключей. Готовые ключи KeyMe собирается пересылать по почте.

Стартап KeyMe вызвал немалый интерес со стороны специалистов по безопасности. Кроме возможности делиться ключами, которая может оказаться весьма рискованной, вопросы вызывают и хранения чертежей. Если хакер сможет проникнуть в облачное хранилище, то он может мгновенно получить физический доступ к домам тысяч людей. Радует хотя бы то, что само приложение не хранит в памяти телефона информацию о ключах. Все данные хранятся на сервере.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru